Как написать write-up CTF: шаблон и ошибки
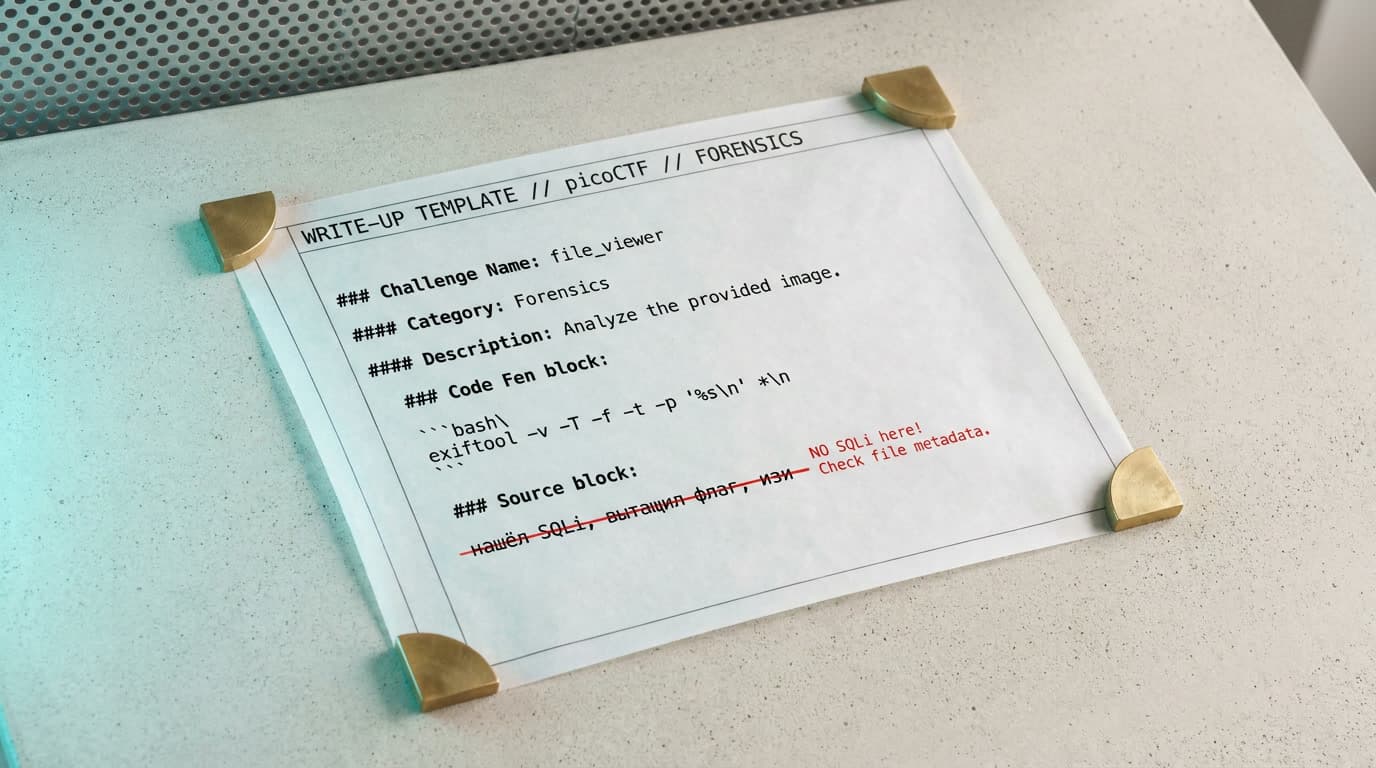
50 опубликованных write-up'ов за два года — и первую десятку хочется удалить. Не потому что решения неправильные: флаги валидные, задачи закрыты. Проблема в другом — через полгода я сам не мог по собственному тексту восстановить, почему полез проверять EXIF вместо стеганографии или зачем реверсил именно ту функцию. Три строчки «нашёл SQLi, вытащил флаг, изи» формально описывают решение, но ничему не учат — ни читателя, ни автора. Эта статья — концентрат ошибок, которые я и мои тиммейты совершали при документировании CTF-тасков, плюс рабочий Markdown-шаблон, который можно забрать и использовать на ближайшем соревновании.
Зачем писать write-up, если задача уже решена
Когда закрываешь таск на CTF, мозг уже переключился на следующий. Записывать ход решения кажется пустой тратой времени — ты же и так всё помнишь. Через неделю помнишь половину. Через месяц — название инструмента и ощущение «было несложно». Документирование CTF-таска фиксирует не ответ, а метод: почему из пяти гипотез сработала третья, а остальные четыре — нет. Подробнее — в нашем обзоре создание ctf заданий.
Write-up — не личный дневник. Качественный разбор CTF-таска работает сразу в трёх направлениях.
Собственная база знаний. CTF-задачи повторяются по паттернам: heap overflow на одном соревновании выглядит иначе, но эксплуатируется через ту же технику, что и на предыдущем. Собственный write-up — самый быстрый справочник, потому что написан на твоём языке и с твоим контекстом. Когда через три месяца встретится аналогичный format string bug — откроешь свой текст вместо того, чтобы гуглить с нуля.
Вклад в сообщество. Официальный write-up от авторов задачи показывает intended path — один, обычно самый прямой, путь к флагу. Твой путь может быть извилистее, но именно он демонстрирует альтернативные подходы. По данным ctf7.com, unintended-решения — одна из самых ценных частей CTF-культуры: мышление в ИБ нелинейно. Твой «кривой» путь может оказаться для кого-то прорывом в понимании целого класса уязвимостей.
Портфолио. Строчка «знаком с reverse engineering» в резюме — слова. Ссылка на write-up, где ты пошагово разбираешь обфусцированный бинарник в Ghidra с объяснением каждого решения, — доказательство. Работодатель видит не оценку, а процесс: как ты мыслишь, как справляешься с тупиками и как объясняешь сложное простым языком.
Заметки по ходу CTF — фундамент хорошего write-up
Главная ошибка при попытке написать write-up CTF — делать это по памяти после соревнования. Через 48 часов бессонного марафона ты не вспомнишь, какой payload сработал на третьей попытке и почему первые два провалились. История терминала покажет команды, но не объяснит, зачем ты их запускал.
Методология CTF, которая реально экономит время: заводи отдельный .md-файл на каждый таск прямо в момент открытия задачи. Не чистовик — черновик. Вот что туда попадает:
Скриншоты — всего подряд: интерфейс задачи, вывод команд, сообщения об ошибках, подсказки от организаторов. Скриншотов не бывает слишком много. Удалить лишние при написании write-up — секунды; восстановить несделанный — невозможно. Горячие клавиши на скриншоты, не переключаясь из контекста решения — наше всё.
Команды и пейлоды — копипастом из терминала. Не надейся на bash_history: он не сохранит контекст, в каком порядке и зачем ты пробовал каждую команду, не покажет вывод.
Гипотезы и тупики — одно-два предложения: «думал, что XSS через POST, попробовал в поле username — фильтруется; переключился на SQLi». Именно тупики потом превращают write-up из набора команд в историю с методологией.
Временные метки — необязательно посекундные, но «в 02:30 нашли вектор, в 03:15 получили флаг» помогают при написании восстановить последовательность и логику переходов между гипотезами.
Переписка с тиммейтами — если коллега подкинул идею или нашёл ключевую деталь, зафиксируй. Это нужно и для credits в финальном тексте, и для восстановления логики решения.
Инструменты — любые, лишь бы привычные. Obsidian, VS Code с Markdown-превью, Cherry Tree, vim в соседнем терминале. Некоторые команды ведут заметки прямо в общем Markdown-документе на GitHub — так черновик сразу доступен всем участникам. Главное — файл существует до начала решения, а не после.
По опыту: если вести заметки во время CTF, 70% write-up'а пишется само. Остаётся причесать структуру и добавить объяснения «зачем» к каждому шагу.
Структура write-up CTF: что включать и в каком порядке
Write-up CTF для новичков часто выглядит как поток сознания — от первого клика до флага без разбивки. Опытные читатели устроены иначе: сначала сканируют текст глазами — TL;DR, заголовки, блоки кода — и только потом ныряют вглубь, если тема релевантна. Структура write-up должна поддерживать оба сценария: быстрый скан и глубокое чтение.
Метаданные и TL;DR
Начни с таблицы метаданных: название CTF, название задачи, категория (web, crypto, pwn, reverse, forensics, misc), количество очков, дата проведения, ник и команда. Если организаторы указали автора задачи — добавь. Если очки динамические — отметь. Шапка позволяет читателю за три секунды понять, стоит ли читать дальше: категория совпадает с его интересами, уровень сложности подходящий, CTF знакомый.
Следом — TL;DR: одно-два предложения о сути уязвимости и ключевом инсайте. «Флаг лежал в EXIF-комментарии JPEG в формате base64 — проверка метаданных до стего-инструментов нашла его за одну команду» — это TL;DR. «Интересная форенсик-задача, решилось быстро» — нет. Парадокс: TL;DR пишется последним (когда уже понимаешь, что было ключевым инсайтом), но размещается первым. Это один из самых полезных приёмов оформления решения CTF — многие читатели дальше TL;DR не пойдут, и даже из него получат пользу.
Описание задачи и первый взгляд
Вставь описание задачи дословно — как оно было дано на CTF. Оборачивай в цитату (>), чтобы визуально отделить авторский текст от твоего. Если прилагались файлы — укажи имена и хэши (SHA256). Если задача сетевая — адрес и порт с пометкой, что инфраструктура уже отключена.
Дальше — «первый взгляд»: что проверил в первую очередь и почему. Это не пересказ действий, а демонстрация методологии. «Файл определился как JPEG с EXIF, strings показала длинную base64-строку в начале файла — там, где обычно живут метаданные. Метаданные стали первой гипотезой.» Читатель видит не просто «запустил strings», а причинно-следственную связь: что наблюдал → какой вывод сделал → куда пошёл дальше.
Тупики — самая недооценённая часть write-up
Тупиковые ветки — то, что отличает полезный write-up от бесполезного. И то, что почти все новички выбрасывают. Тупики показывают, какие очевидные идеи не работают и почему. Новичок, наткнувшийся на аналогичную задачу, сэкономит часы, если увидит: «steghide с пустым паролем — пусто, подсказки на пароль нет, значит стеганография маловероятна».
Формат: одна-две строки на тупик. Идея → что попробовал → почему отбросил. Не надо расписывать каждый тупик на абзац — утомляет. Но и прятать их не стоит: без тупиков write-up читается так, будто автор с первой секунды знал ответ. Это нереалистично и бесполезно. По данным ctf7.com, dead ends — «the most underrated part of a writeup». Полностью согласен: именно тупики учат триажу — умению быстро отбрасывать нерабочие гипотезы.
Пошаговое решение
Ядро write-up. Каждый шаг строится по формуле: зачем → что сделал → что увидел → что это значит. Команды без контекста ничему не учат. Перед каждым блоком кода — одно предложение о том, что ожидаешь увидеть. После — что реально получил и какой вывод сделал. Читатель сможет переиспользовать цепочку рассуждений, даже когда твои конкретные команды не подходят к его задаче.
Код должен быть минимальным: только то, что нужно для воспроизведения решения. Комментарии — про «зачем», а не про «что». Строка # сервер переиспользует nonce, поэтому keystream повторяется ценнее десяти строк без комментариев. Подзаголовки для шагов — «Шаг 1: извлечение метаданных», «Шаг 2: декодирование base64» — позволяют читателю прыгать к нужному месту без прочтения всего текста.
Если решение потребовало скрипт — покажи его целиком, но только если он короткий и комментированный. Длинные скрипты лучше положить в отдельный репозиторий и дать ссылку. Не забывай плейсхолдеры вместо реальных адресов: chal.example.lab:31337 вместо IP, который уже не работает.
Флаг, выводы и благодарности
Флаг — одной строкой в бэктиках. Если организаторы просят не публиковать — пиши «флаг скрыт по просьбе организаторов» и кратко опиши формат.
Выводы (Lessons learned) — два-три пункта: что проверишь первым в следующий раз, какой инструмент или технику узнал, что стало переломным моментом. Секция кажется формальной, но именно она делает write-up полезным для тебя самого через полгода: не нужно перечитывать весь текст, чтобы вспомнить суть.
Благодарности — назови автора задачи (если организаторы указали имя), тиммейтов, чьи идеи помогли, ссылки на статьи или чужие write-up'ы, подсказавшие ключевой трюк. Это стоит ноль усилий, но поддерживает культуру открытости в сообществе.
Плохой и хороший write-up: разбор CTF-таска на примере
Лучший способ понять разницу — увидеть оба варианта рядом. Возьмём вымышленную задачу: «Holiday Snap» (Forensics, 100 pts). Описание: «Админ выложил фото из отпуска. Ничего интересного.» Файл: holiday.jpg.
Плохой вариант:
Запустил exiftool, нашёл base64 в комментарии, декодировал. Флаг: CTF{exif_data}. Изи.
Формально верно. На практике бесполезно: читатель не узнает, почему автор начал с метаданных, а не со стеганографии. Через полгода сам автор тоже не вспомнит. Нет контекста задачи, нет TL;DR, нет тупиков, нет объяснения логики.
Хороший вариант (фрагмент):
## TL;DR
Флаг — base64-текст в поле EXIF Comment.
Метаданные до стего-инструментов нашли его за одну команду.

## Первый взгляд
Файл — стандартный JPEG с EXIF. `strings` показала base64-строку
в начале файла, где живут метаданные. Первая гипотеза — EXIF.

## Тупик
steghide с пустым паролем — пусто. Подсказки на пароль нет.

## Решение
exiftool -Comment holiday.jpg → base64-строка → декодировал → флаг.
Тот же флаг, но читатель получил порядок триажа для любой задачи с картинкой: сначала метаданные, потом стеганография. Пример write-up CTF второго типа учит думать, первого — только констатирует факт. Разница — пять минут при написании.
Готовый Markdown-шаблон для CTF write-up
Шаблон ниже — скелет, который я использую на каждом соревновании. Формат — чистый Markdown, рендерится на GitHub, любом блоге и форуме. Замени фигурные скобки на свои данные, удали секции, которые не нужны для конкретной задачи.
# {Задача} ({Категория}, {очки}) — {CTF} {год}

| Поле      | Значение                                   |
|-----------|--------------------------------------------|
| CTF       | {Название, даты проведения}                |
| Категория | {web / crypto / pwn / reverse / forensics} |
| Очки      | {значение, статические/динамические}       |
| Солвы     | {количество, если опубликовано}             |
| Автор     | {автор задачи, если указан}                |
| Решил     | {ник (команда)}                            |

## TL;DR
{Класс бага и ключевой инсайт — два предложения максимум.}
После шапки идут секции, описанные выше: Задача (описание дословно в цитате + файлы с хэшами), Первый взгляд (что проверили и почему), Тупики (одна строка на каждый), Решение (шаги с подзаголовками и обоснованием), Флаг, Выводы, Ссылки и благодарности.
Совет, сэкономивший мне десятки часов: заводи этот файл до начала решения задачи. Заполняй «Первый взгляд» и «Тупики» по ходу — и к концу CTF у тебя будет черновик, который нужно только причесать. Как написать write-up CTF за 30 минут вместо трёх часов? Не писать его с нуля после соревнования.
Если хочешь из того же Markdown генерировать PDF для портфолио — связка pandoc + шаблон Eisvogel даёт PDF с титульной страницей и подсветкой синтаксиса одной командой в терминале. Установка: texlive, pandoc, скачать шаблон с GitHub — описано в документации проекта. Удобно для отправки работодателю или защиты паролем (через pdftk) на время эмбарго.
Оформление скриншотов и кода в write-up
Оформление решения CTF — не украшательство, а навигация. Плохо оформленный write-up похоронит самый элегантный эксплойт за стеной неструктурированного текста.
Скриншоты. Текстовый вывод — вставляй как текст в code-блоки, а не как картинку. Терминальный вывод в виде скриншота нельзя скопировать, нельзя найти поиском, нельзя прочитать скринридером. Скриншоты — только для визуальных вещей: рендер веб-страницы, граф декомпилятора в Ghidra, осциллограмма в Audacity, изображение с подозрительными артефактами.
Кадрируй до релевантной области, рамкой выделяй ключевую деталь. Пиши подпись, объясняющую, что изображено и зачем: «Декомпилятор Ghidra: проверка длины ввода сравнивается с 16» — а не просто «Скриншот 3». Перед публикацией замажь: сессионные куки, API-токены, реальные IP, почту, имена других участников. Минута работы — и не будет нелепых утечек.
Код и команды. Показывай минимум, достаточный для воспроизведения. Обрезай шумный вывод до значимых строк, отмечая пропуски через .... Указывай язык в code-блоках — ```python, ```bash — подсветка синтаксиса не мелочь: она переключает восприятие читателя в «технический режим» и мгновенно отделяет код от прозы.
Плейсхолдеры вместо реальных адресов CTF-инфраструктуры: chal.example.lab:31337 вместо реального IP. Серверы выключат через неделю — рабочий адрес в тексте только путает. Отмечай версии, если решение от них зависит: «pwntools 4.x, Python 3.12» или «Burp Suite Professional 2024.x». Скрипт, который молча ломается на другой версии — не документация, а ловушка.
Типичные ошибки новичков CTF при написании write-up
Семь ошибок, которые вижу чаще всего — и большинство из них совершал сам на первых write-up'ах.
1. Write-up без контекста задачи. Автор сразу прыгает к решению, не объяснив: что за CTF, какая категория, сколько очков, в чём суть задания. Читатель открывает текст и не понимает, зачем вообще запускается exiftool или sqlmap. Метаданные — первое, что должно быть в файле.
2. Пропуск тупиков. Если write-up читается как прямая линия от условия к флагу — он неполный. Тупики показывают, какие подходы не работают для этого типа задач. Без них создаётся впечатление, что автор с первой секунды знал ответ. Нереалистично и бесполезно для обучения.
3. Код без комментариев. Скрипт на 40 строк Python без единого комментария — не write-up, а code dump. Читатель видит p.sendline(payload), но не понимает, что в payload и зачем его отправлять именно так. Минимум: что делает скрипт в целом, что делают неочевидные строки.
4. Скриншоты вместо текста. Частая ошибка новичков CTF при оформлении: весь терминальный вывод — картинками. Результат нельзя копировать, нельзя искать, нельзя вставить в свой скрипт. Правило простое: если это текст — вставляй как текст.
5. «Изи» вместо объяснения. Фразы вроде «ну тут очевидно» или «легко гуглится» обесценивают write-up. То, что очевидно тебе после решения, не было очевидным до него — и не будет очевидным читателю. Объясняй каждый переход: почему от одной гипотезы перешёл к другой.
6. Публикация до окончания CTF. Это не ошибка оформления — это читерство, которое портит опыт всем остальным участникам. Даже если кажется, что «задача простая, все уже решили». Не надо так.
7. Write-up, который невозможно воспроизвести. Пропущен шаг, не указана версия инструмента, payload скопирован с опечаткой. Если CTF-площадка ещё доступна — прогони все шаги заново перед публикацией. 15 минут работы — и не будет потока «а у меня не работает» в комментариях.
Где и когда публиковать write-up
Когда — правило эмбарго. Публикуй write-up только после официального окончания CTF. Для разовых jeopardy-соревнований это обычно очевидно: эвент закрылся — публикуй. С постоянными платформами сложнее. Hack The Box просит документировать только retired-машины, у TryHackMe и других площадок свои правила. Перед публикацией проверь ToS платформы. Нарушение эмбарго — удар по репутации, который никакое качество текста не компенсирует. Если сомневаешься — спроси организаторов напрямую.
Где — выбор площадки. Площадки делятся на собственные и общие, и оптимальная стратегия — использовать обе.
Собственные: GitHub Pages, личный блог на Jekyll или Hugo. Полный контроль над оформлением, единое портфолио — удобно отправить работодателю одной ссылкой. Минус — аудиторию придётся привлекать самостоятельно: без промо твой разбор никто не увидит.
Общие: Codeby, Habr, CTFTime, Medium. Встроенная аудитория: пример write-up CTF на форуме с тысячами участников увидят без дополнительных усилий. CTFTime позволяет привязать write-up к конкретному эвенту — так его найдут те, кто решал ту же задачу. На Codeby можно получить обратную связь от опытных участников, которые укажут на пробелы в описании.
Практический совет: веди каноническую версию в своём GitHub-репозитории (.md-файлы + папка img/), а для публикации адаптируй тот же Markdown под конкретную платформу. Markdown для write-up одинаков везде, так что двойная публикация — 10 минут работы, а не удвоение усилий.
Отдельный момент — формат. Текстовые write-up'ы проще искать, копировать из них команды и обновлять. Видео-write-up'ы лучше показывают динамические процессы (работа в отладчике, навигация по интерфейсу), но требуют кратно больше усилий на продакшен. Если выбирать одно — начинай с текста. Видео можно добавить позже как дополнение.
Навык документирования, который прокачивается на write-up'ах, имеет неожиданно прямой выход в рабочие задачи. Пентестерский отчёт — по сути тот же write-up, только с другим форматом шапки и секцией рекомендаций. SOC-аналитик, описывающий инцидент — та же структура: что наблюдали, что попробовали, почему одну гипотезу отбросили и приняли другую. Формула «зачем → что сделал → что увидел → что это значит» из раздела про пошаговое решение работает один в один в отчёте о расследовании алерта. Разница только в том, что в CTF ты атакуешь, а в SOC — защищаешь; формат документации тот же.
Мне часто говорят: «write-up — это для блогеров, а не для практиков». На деле всё ровно наоборот. За два года регулярной документации я ни разу не встретил работодателя, который бы сказал «зачем вы это пишете». Зато трижды слышал: «мы наняли его, потому что по write-up'ам видно, как он думает». Умение структурно изложить сложную техническую мысль — не побочный продукт CTF, а один из главных его результатов. Первые пять write-up'ов будут слабыми. На десятом появится структура. На двадцатом — голос. На пятидесятом ты будешь объяснять сложный heap exploit за три абзаца так, что поймёт джуниор. Начни с одной задачи с последнего CTF, возьми шаблон из этой статьи, заполни секции и опубликуй — не жди идеального текста. На WAPT эту дисциплину — документировать каждый шаг атаки с обоснованием — прокачивают на реальных лабах с обратной связью от ментора.
🚀 Хочешь закрепить на практике? Реши задачи по теме на HackerLab — категория «pentest-machines».
Самые популярные статьи:
Читайте также
13 мин.
15
Burp Suite с нуля: перехват трафика и первый CTF
Пошаговая настройка Burp Suite: прокси, сертификат, FoxyProxy, Repeater и Intruder. Решаем CTF-задание через перехват и модификацию HTTP-запроса.
17 НОЯБРЬ, 2026
10 мин.
17
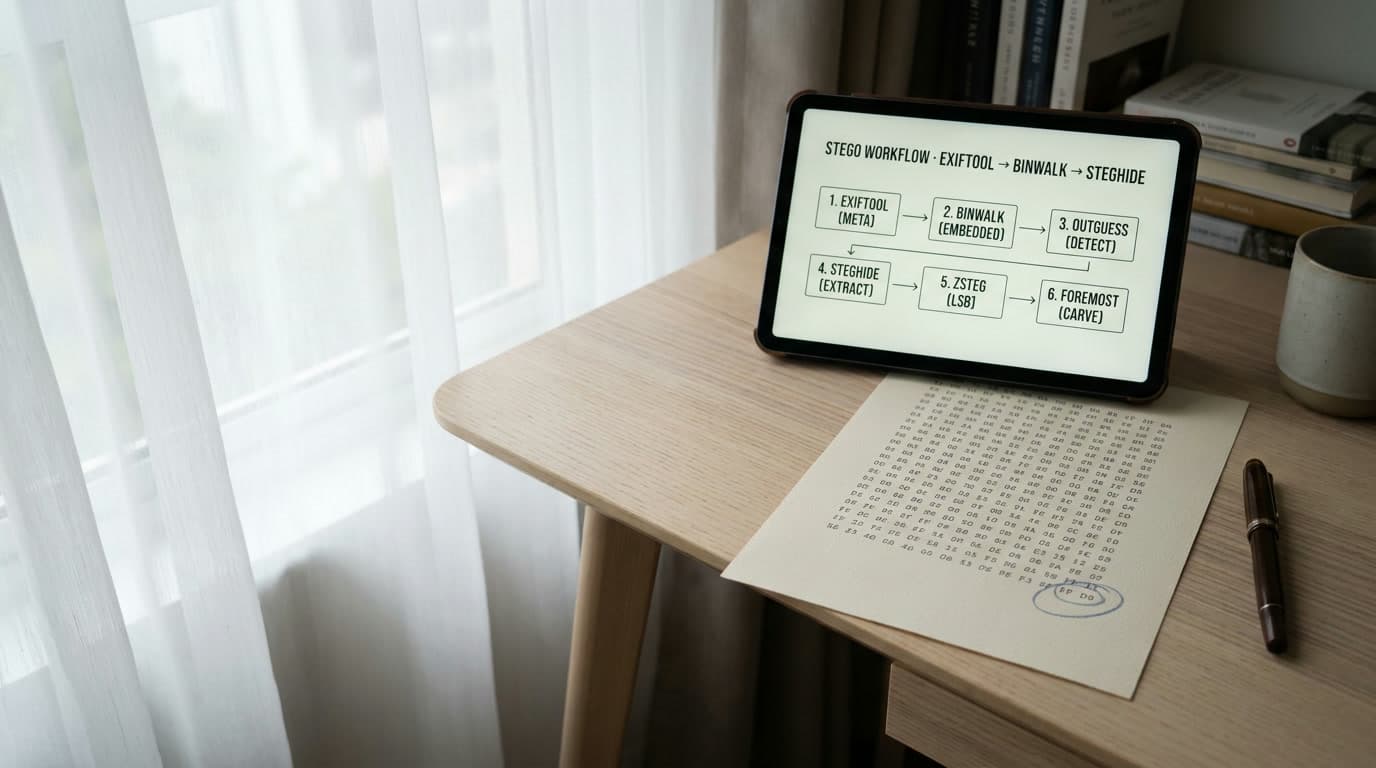
Стеганография: ищем скрытые данные в файлах
Workflow из 6 команд для поиска скрытых данных: binwalk, exiftool, steghide, zsteg. Таблица совместимости инструментов и типичные ловушки CTF-стеганографии.
16 НОЯБРЬ, 2026
12 мин.
18
SQL-инъекции для начинающих: от кавычки до CTF
Пошаговый разбор SQL-инъекций: от обнаружения одинарной кавычкой до UNION-based атак и blind SQLi. Cheat sheet, sqlmap-команды и payload'ы для CTF.
16 НОЯБРЬ, 2026
0 комментариев
Пожалуйста, войдите, чтобы оставить комментарий.
Загрузка комментариев...