Стеганография: ищем скрытые данные в файлах
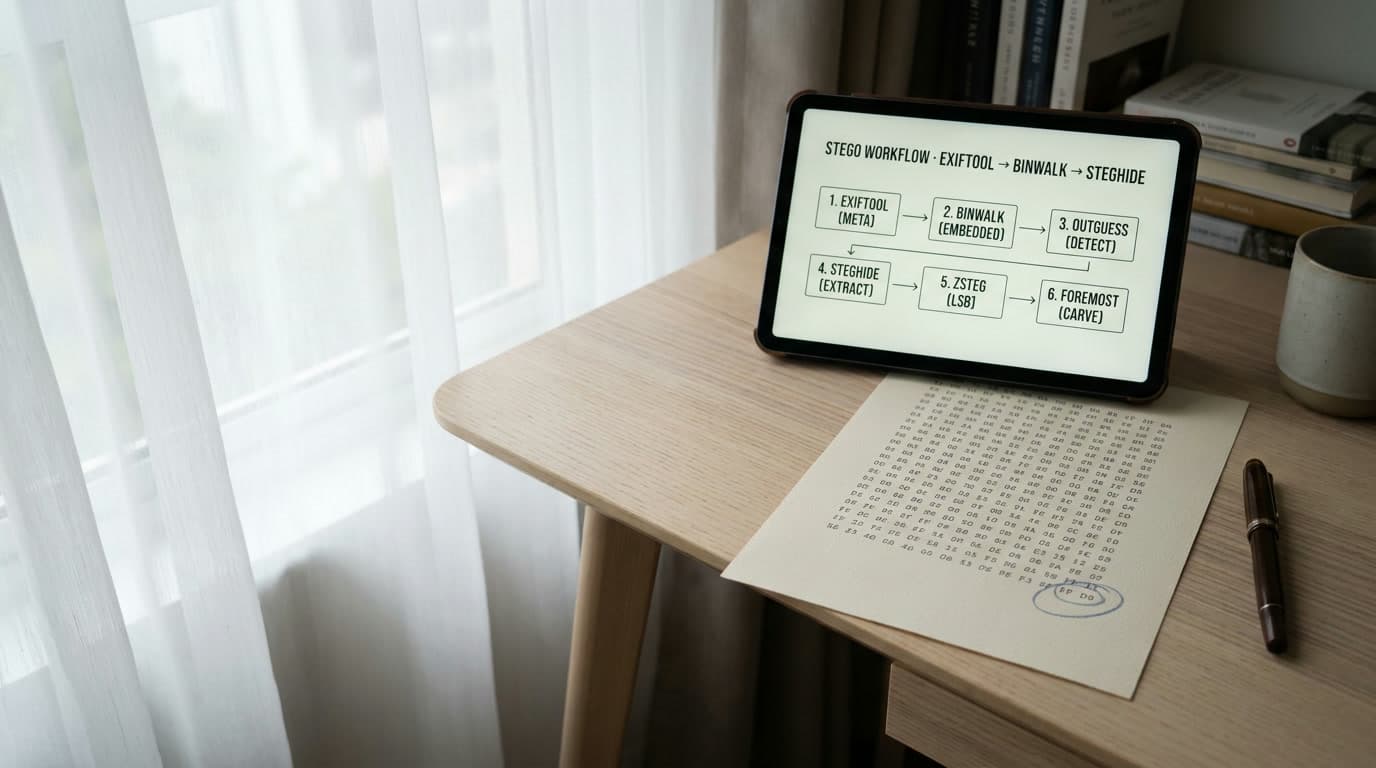
На последнем CTF я потерял 40 минут на JPEG с пейзажем — прогонял через все фильтры StegSolve, менял битовые плоскости, строил гистограммы. Напарник вбил exiftool chall.jpg и нашёл флаг в поле Comment. Две секунды против сорока минут. Стеганография в CTF решается не сложной математикой, а правильным порядком проверки. Здесь — конкретный workflow из шести команд, таблица совместимости инструментов для стеганографии и разбор каждого шага: от exiftool до спектрограмм аудио.
Как данные прячут в файлах: четыре техники стеганографии в картинках
Прежде чем запускать инструменты, стоит понимать, что именно мы ищем. Все способы встраивания скрытых данных в файлы сводятся к четырём семействам — от тривиальных до тех, где нужен специализированный стегоанализ.
Метаданные. Каждый JPEG, PNG или MP3 несёт структурированные метаданные: EXIF-теги, XMP-блоки, ID3-фреймы. Поля Comment, Artist, Copyright принимают произвольный текст без валидации. Base64-строка в EXIF-комментарии — самый ленивый способ спрятать информацию, но он встречается регулярно, потому что работает и не требует ничего сложнее текстового редактора.
Appended data и polyglot-файлы. Форматы изображений явно объявляют свой конец. JPEG завершается маркером FF D9, PNG — чанком IEND. Всё после этих маркеров просмотрщики игнорируют, но файловая система хранит исправно. Склеиваете PNG и ZIP через cat photo.png secret.zip > output.png — получаете polyglot, который открывается и как картинка, и как архив. По данным SigmaHQ, для детектирования таких операций существует отдельное правило lnx_auditd_hidden_zip_files_steganography.yml — polyglot-техника применяется далеко за пределами учебных CTF.
LSB-кодирование. Классическая LSB стеганография: в 24-битном изображении каждый пиксель хранит три канала по 8 бит. Меняем последний бит канала — цвет сдвигается на 1/256, глаз не замечает. На изображении 1920×1080 это даёт примерно 760 КБ полезного пространства для скрытых данных. Та же арифметика работает для аудиосемплов WAV. Критический нюанс: LSB-данные не переживают перекодирование. Загрузили картинку в соцсеть — payload уничтожен.
Текст и пробельные символы. Zero-width space (U+200B), zero-width non-joiner (U+200C) — легитимные Unicode-символы нулевой ширины. Два символа кодируют бинарные данные напрямую. В CTF встречается реже, но если задача выдаёт текстовый файл — проверяйте невидимые символы через xxd.
Инструменты для стеганографии: таблица совместимости
Главная ошибка новичков — хватать первый попавшийся инструмент. steghide не поддерживает PNG. zsteg не работает с JPEG. Таблица, которую стоит держать под рукой при анализе файлов на скрытые данные:
| Инструмент | Форматы | Что ищет | Ограничения |
|---|---|---|---|
| file | Любые | Реальный тип по magic bytes | Не анализирует содержимое |
| exiftool | Любые | Метаданные EXIF/XMP/ID3 | Не видит LSB и appended data |
| binwalk | Любые | Вложенные файлы по сигнатурам | Не работает с LSB-данными |
| strings | Любые | Печатные ASCII-строки | Высокий шум, много ложных срабатываний |
| steghide 0.5.1 | JPEG, BMP, WAV, AU | LSB с шифрованием (Rijndael-128 CBC) | Нет поддержки PNG и GIF |
| stegseek | JPEG, BMP, WAV, AU | Брутфорс паролей steghide | Требует словарь (rockyou.txt) |
| zsteg | PNG, BMP | LSB всех битовых плоскостей | Нет поддержки JPEG |
| foremost | Любые | Карвинг файлов по заголовкам | Медленнее binwalk на больших файлах |
| Sonic Visualiser | WAV, MP3, FLAC | Спектрограмма аудио | Требует визуальный анализ человеком |
Выбор определяется форматом файла. PNG — zsteg. JPEG — steghide и stegseek. WAV — Audacity плюс steghide. Любой файл без исключений — начинаем с file, exiftool, binwalk. Если на CTF-турнире времени мало, stegoveritas запускает exiftool, binwalk, zsteg, foremost и извлечение цветовых плоскостей одной командой. Удобная штука, хоть и жрёт время на больших файлах.
Пошаговый анализ файлов на скрытые данные
Порядок имеет значение. Идём от дешёвых проверок к дорогим, от очевидного к неочевидному. Этот workflow покрывает подавляющее большинство задач по стеганографии в CTF-турнирах:
# 1. Реальный тип файла (расширение может врать)
file challenge.jpg

# 2. Метаданные — флаг в Comment/Artist/UserComment
exiftool challenge.jpg

# 3. Вложенные файлы — ZIP/RAR/другие изображения
binwalk challenge.jpg

# 4. Печатные строки — пароли, подсказки, base64
strings challenge.jpg | grep -iE "flag|ctf|key|pass"

# 5. LSB для PNG/BMP
zsteg challenge.png -a

# 6. Извлечение steghide (сначала пустой пароль)
steghide extract -sf challenge.jpg -p ""
Первый шаг — критически важен. Файл с расширением .jpg может оказаться PNG, ZIP или ELF-бинарником. file читает magic bytes и показывает реальный формат. Несовпадение расширения и реального типа — само по себе подсказка.
Четвёртый шаг часто недооценивают. Пароль для steghide нередко валяется прямо в файле — в ASCII-строках. На одном турнире флаг был закодирован в base64 и просто дописан после маркера конца JPEG. strings показала его без всяких специализированных инструментов стеганографии.
exiftool: анализ метаданных изображения
exiftool — первое, что запускается после file. Утилита читает десятки форматов метаданных: EXIF, IPTC, XMP, ICC-профили, GPS-координаты. В CTF нас интересуют текстовые поля, куда автор задачи мог вписать подсказку или флаг.
exiftool challenge.jpg выводит все доступные поля. Смотрим на Comment, UserComment, Artist, Copyright, ImageDescription. Base64-строка или hex-последовательность в любом из них — повод для декодирования. GPS-координаты иногда содержат числовую часть флага.
Отдельно стоит проверить thumbnail. В JPEG может храниться миниатюра, которая отличается от основного изображения. Извлекается через exiftool -b -ThumbnailImage challenge.jpg > thumb.jpg. На нескольких CTF я встречал ситуацию, когда thumbnail содержал другую картинку со скрытым текстом — основное изображение было ловушкой.
Факт для blue team: exiftool фигурирует в GTFOBins как утилита для чтения произвольных файлов. Если на CTF-машине стоит exiftool с SUID-битом — это уже вектор привилегий, а не стеганографии.
binwalk: извлечение файлов и polyglot-детект
binwalk сканирует бинарный файл на предмет сотен известных сигнатур: заголовки ZIP, RAR, gzip, JPEG, PNG, ELF. Если внутри картинки спрятан архив — binwalk покажет смещение.
binwalk challenge.png выводит таблицу найденных сигнатур с офсетами. Увидели ZIP на смещении 0x1234 — извлекаем через binwalk -e challenge.png. Создастся директория _challenge.png.extracted со всем содержимым. Для точечного извлечения: dd if=challenge.png bs=1 skip=$((0x1234)) of=extracted.zip.
Polyglot-файлы — частая находка binwalk. JPEG+ZIP, PNG+RAR, PDF+ZIP встречаются и в CTF, и в реальных инцидентах. Всегда пробуйте unzip challenge.jpg или 7z x challenge.jpg — даже если binwalk ничего не показал. Иногда сигнатуры замаскированы, и binwalk проскакивает мимо.
steghide и stegseek: LSB стеганография с паролем
steghide — классический инструмент стеганографии для JPEG и WAV. Версия 0.5.1 вышла в 2003 году и больше не обновлялась, но форматы-мишени тоже стабильны — так что не беда. Поддерживает только JPEG, BMP, WAV и AU. PNG не поддерживается — если задача даёт PNG и подсказывает steghide, ищите другой файл.
steghide шифрует payload перед встраиванием — в стандартной сборке 0.5.1 по умолчанию Rijndael-128 в режиме CBC (проверяется командой steghide --encinfo). Без правильного пароля данные не извлечь: команда вернёт ошибку, а не мусор. Для анализа файлов на скрытые данные начинайте с проверки: steghide info challenge.jpg покажет, есть ли вложение.
# Проверка наличия вложения
steghide info challenge.jpg

# Пустой пароль — первое, что стоит пробовать
steghide extract -sf challenge.jpg -p ""

# Брутфорс: stegseek на порядки быстрее stegcracker
stegseek challenge.jpg /usr/share/wordlists/rockyou.txt
Пустой пароль решает удивительно много CTF-задач. Серьёзно — попробуйте до запуска брутфорса. Если не подошёл — stegseek с rockyou.txt. По данным 0xrick.github.io, stegseek перебирает словарные пароли на порядки быстрее stegcracker и на практике ломает тривиальные пароли за секунды. SigmaHQ содержит правила детектирования как steghide embed (lnx_auditd_steghide_embed_steganography.yml), так и steghide extract (lnx_auditd_steghide_extract_steganography.yml) через auditd.
zsteg: LSB-анализ PNG и BMP
zsteg закрывает нишу, которую steghide не покрывает: LSB стеганография в PNG и BMP. zsteg -a challenge.png перебирает все комбинации битовых плоскостей, порядков байтов и каналов. Вывод объёмный — ищите строки с читаемым текстом или паттернами flag{, CTF{.
Для точечного извлечения: zsteg -E "b1,rgb,lsb,xy" challenge.png — вытащит данные из первого бита RGB-каналов в порядке LSB.
Отдельный приём для PNG — трюк с CRC и размерами. Если автор задачи вручную изменил поле height (или width) в IHDR, чтобы скрыть часть изображения, CRC32 чанка перестаёт соответствовать содержимому. pngcheck -v challenge.png это обнаружит. Дальше — перебор корректных width/height и пересчёт CRC32 чанка, после чего спрятанная область становится видимой. Красивый приём, встречается на средних и сложных CTF.
Скрытые данные в аудио: спектрограммы и DTMF
Аудио-стеганография — категория, которую русскоязычные ресурсы почти не покрывают. Между тем на CTF-турнирах задачи с аудио встречаются всё чаще, и если вы решаете только картинки — покрываете от силы половину stego-категории.
Спектрограмма. Текст или изображение закодированы в частотном спектре аудиофайла. Открываете WAV в Sonic Visualiser (Layer → Add Spectrogram) или Audacity (переключаете дорожку в режим Spectrogram) — и видите надпись или QR-код, нарисованный частотами. Из командной строки: sox audio.wav -n spectrogram -o spectro.png генерирует PNG со спектрограммой без запуска GUI.
DTMF-тоны. Двухтональные сигналы телефонной клавиатуры. Если слышите «пиканье» — это может быть номер или код. Декодирование: multimon-ng -t wav -a DTMF audio.wav.
Морзе. Визуально определяется в Audacity как чередование сигналов и пауз. Декодируется вручную или через онлайн-декодеры. Тут без магии — просто точки и тире.
LSB в WAV. steghide работает с WAV, поэтому стандартный workflow применим: steghide info audio.wav, затем extract или stegseek. WavSteg тоже извлекает LSB-данные из WAV-файлов с указанием количества битов для анализа.
SSTV (Slow-Scan Television). Изображение, закодированное в аудиосигнале — технология из радиолюбительства. Декодируется через qsstv на Linux или RX-SSTV на Windows. Если на CTF выдали аудиофайл с характерным «шипением» — это скорее всего SSTV. Звук ни с чем не спутать: как будто факс-модем из девяностых пытается передать картинку (собственно, примерно так и есть).
Отдельная проверка: сравните заявленный размер аудиоданных в WAV-заголовке с фактическим размером файла. Файл больше ожидаемого — после аудиоданных дописаны скрытые данные, которые binwalk или foremost могут извлечь.
Стеганография в реальных атаках: MITRE ATT&CK T1027.003
Стеганография каталогизирована MITRE как техника T1027.003 — подтехника Obfuscated Files or Information. В реальных кампаниях паттерн проще, чем в CTF: первая стадия загружает картинку с обычного хостинга, извлекает payload из определённого смещения и запускает результат в памяти.
Payload не был вплетён в пиксели — просто дописан в файл с разделителем. Цель — пройти почтовый шлюз и endpoint-сканер, которые проверяют исполняемые файлы агрессивнее, чем картинки. По сути, атакующий эксплуатирует не уязвимость, а предположение: «картинка — это безопасно».
Для защиты MITRE D3FEND предлагает: File Integrity Monitoring (D3-FIM) для обнаружения модифицированных файлов, Executable Allowlisting (D3-EAL) для блокирования неизвестных исполняемых файлов, Local File Permissions (D3-LFP) для ограничения доступа к потенциально опасным медиафайлам.
Мотивация злоумышленника: стеганография — не самостоятельная атака, а обёртка доставки. Изображения по умолчанию доверены в корпоративных сетях, и стего-техника работает ровно до тех пор, пока это доверие не поставлено под сомнение в мониторинге.
Ловушки forensics CTF стеганографии
Несколько вещей, на которых стабильно спотыкаются участники:
Расширение врёт. Файл image.jpg может оказаться PNG, ZIP или текстовым файлом. Первая команда всегда file. Всегда.
Пустой пароль steghide. Половина задач со steghide решается пустой строкой. Пробуйте до запуска брутфорса — сэкономите минуты.
Ложные сигнатуры binwalk. binwalk иногда находит «вложенные файлы», которых нет — ложные срабатывания на случайные совпадения с magic bytes. Проверяйте извлечённые файлы на валидность, не радуйтесь раньше времени.
steghide плюс PNG. steghide не работает с PNG. Если задача подсказывает steghide, а файл PNG — возможно, нужно сконвертировать формат или поискать другой файл в условии.
Несколько слоёв. Скрытые данные могут быть вложены матрёшкой: архив внутри изображения, внутри архива — ещё одно изображение со steghide-payload. Не останавливайтесь на первом артефакте.
Хвост файла в hex. Иногда полезно тупо открыть файл в hex-редакторе — HxD, 010 Editor или через xxd | tail — и посмотреть последние байты. Флаг может быть дописан в конец в чистом ASCII, безо всякой стеганографии. На одном CTF я минут двадцать искал LSB-вложение, а флаг лежал в последних 40 байтах открытым текстом.
Стеганография в CTF — дисциплина workflow, а не коллекция инструментов. Я провёл не один десяток турниров и вижу устойчивый паттерн: команды, которые решают десять stego-задач за соревнование, не открывают StegSolve — шесть команд в терминале покрывают всё быстрее. binwalk, exiftool и steghide работают годами без обновлений, потому что форматы файлов стабильны. Но есть смещение, которое многие игнорируют: всё больше задач уходят в аудио-стеганографию, SSTV и текстовые zero-width символы, где стандартный image-workflow бесполезен. Решаете только картинки — покрываете половину категории. Расширяйте арсенал в сторону Audacity, multimon-ng и Unicode-анализа, иначе потолок будет достигнут быстро. Если хочешь не просто writeup, а пройти всю атаку самому — на WAPT есть лаба на каждый кейс с ментором в чате при затыке.
🚀 Хочешь закрепить на практике? Реши задачи по теме на HackerLab — категория «pentest-machines».
Самые популярные статьи:
Читайте также
12 мин.
11
SQL-инъекции для начинающих: от кавычки до CTF
Пошаговый разбор SQL-инъекций: от обнаружения одинарной кавычкой до UNION-based атак и blind SQLi. Cheat sheet, sqlmap-команды и payload'ы для CTF.
16 НОЯБРЬ, 2026
15 мин.
12
Bash скрипты для CTF: сканер, брутфорс, парсинг
3 рабочих bash-скрипта для CTF с построчным разбором: авторекон nmap, брутфорс веб-форм, one-liners на awk/sed. Ошибки новичков и Sigma-правила детекции.
15 НОЯБРЬ, 2026
14 мин.
18
Wireshark CTF pcap анализ: от фильтров до флага
Разбор pcap для CTF за 10 минут: display-фильтры, Follow TCP Stream, Export Objects, DNS exfiltration и tshark-автоматизация. Проверено на десятках заданий.
15 НОЯБРЬ, 2026
0 комментариев
Пожалуйста, войдите, чтобы оставить комментарий.
Загрузка комментариев...