Burp Suite с нуля: перехват трафика и первый CTF
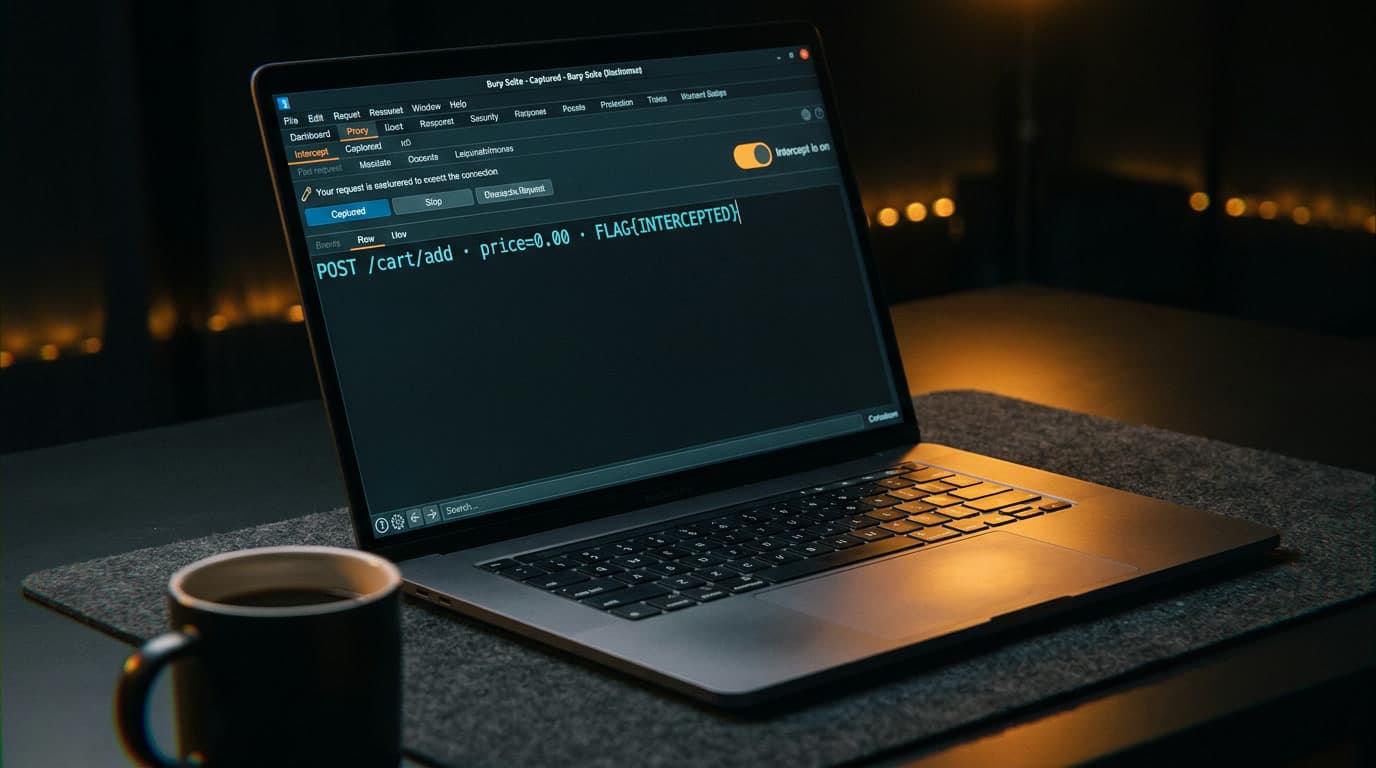
На первом CTF-турнире я убил два часа на веб-таск уровня easy. Перезагружал страницу, ковырял HTML в DevTools, искал что-то в исходниках — а флаг лежал в параметре POST-запроса, который браузер отправлял при добавлении товара в корзину. В DevTools этот запрос мелькнул и пропал, а без перехватывающего прокси поймать его было нечем. Поставил Burp Suite — задание решилось за семь минут. Вот тот самый путь от «ничего не понимаю в Burp» до первого перехваченного запроса и первого найденного бага в CTF.
Что такое Burp Suite и зачем он нужен в веб CTF заданиях
Burp Suite — перехватывающий HTTP-прокси от PortSwigger. Он встаёт между браузером и целевым веб-приложением: каждый запрос и ответ проходит через него. Видно то, что браузер обычно прячет: скрытые параметры форм, куки, заголовки авторизации, тело POST-запросов. Подробнее — в нашем обзоре пентест веб-приложений.
По данным Bugcrowd, практически каждый профессиональный веб-пентест и bug bounty workflow проходит через Burp Suite или аналогичный инструмент. В терминах MITRE ATT&CK сам Burp реализует принцип Adversary-in-the-Middle (T1557) — встаёт между клиентом и сервером для перехвата и модификации трафика. А находки на CTF — это Exploit Public-Facing Application (T1190): эксплуатация уязвимостей в веб-приложениях, доступных из сети.
В CTF-соревнованиях инструмент закрывает три задачи:
- Перехват — видеть каждый HTTP-запрос до отправки на сервер и каждый ответ до рендеринга в браузере
- Модификация — менять параметры на лету: подставить другой ID пользователя, поменять цену товара, воткнуть SQL-пейлоад
- Автоматизация — перебирать значения параметров (Intruder), гонять изменённые запросы по кругу (Repeater)
Burp Suite выпускается в трёх редакциях. Community Edition бесплатна и для CTF хватает за глаза. Professional за 449 USD/год добавляет автоматический сканер и Intruder без троттлинга. Enterprise — корпоративная штука для CI/CD-пайплайнов. Все примеры в статье работают на бесплатной Community Edition — платная версия не понадобится.
Сводка инструментов Burp Suite для веб CTF заданий:
| Инструмент | Назначение в CTF | Когда использовать |
|---|---|---|
| Proxy, Intercept | Перехват и модификация запросов на лету | Нужно изменить параметр до отправки на сервер |
| Proxy, HTTP History | Просмотр всех запросов без активного перехвата | Разведка: понять как работает приложение |
| Repeater | Ручная отправка модифицированных запросов | Тестирование SQL injection, IDOR, XSS |
| Intruder | Автоматический перебор параметров | Brute force, перебор ID, fuzzing скрытых значений |
| Decoder | Кодирование и декодирование данных | Работа с Base64, URL encoding, hex |
| Comparer | Визуальное сравнение двух ответов | Поиск отличий между валидным и невалидным ответом |
Установка Burp Suite Community Edition
Скачайте Community Edition с официальной страницы: https://portswigger.net/burp/releases#community. Выберите свою ОС — есть версии для Windows, macOS и Linux. Установщик тащит с собой JRE, так что отдельно ставить Java не нужно.
После установки запустите Burp Suite. При первом запуске выберите Temporary project, жмите Next, затем Start Burp. Загрузка может занять 10–30 секунд — Java, что поделать.
Если Burp Suite жрёт слишком много памяти (типичная боль на машинах с 8 ГБ RAM), ограничьте потребление при запуске:
java -jar -Xmx2048M burpsuite_community.jar
Два гигабайта — для CTF-задач хватит, а система не уйдёт в свап при долгих сессиях. Заодно отключите неиспользуемые расширения (Extender → Extensions — снимите галочки) — загрузка ускорится заметно.
Первым делом после запуска — тёмная тема: Settings → Display → Theme → Dark. Не косметика: при многочасовых CTF-сессиях глаза скажут спасибо. Второе — кодировка: если работаете с русскоязычными ресурсами, User Options → Display → Character Sets → UTF-8, иначе вместо кириллицы получите кашу.
Настройка прокси Burp Suite — от нуля до рабочего перехвата
Burp Suite прокси настройка — то самое место, где новички спотыкаются чаще всего. Забытый сертификат, перепутанный порт, непонимание почему браузер «висит» — каждая из этих проблем стоила мне часы на первых CTF. Два варианта настройки, от простого к продвинутому.
Встроенный браузер — быстрый старт за 30 секунд
Самый быстрый способ начать: встроенный браузер Burp Suite. Он уже настроен на проксирование и не требует установки сертификата.
Перейдите в Proxy → Intercept и нажмите Open Browser. Откроется Chromium, привязанный к прокси Burp. Всё — можно работать. Любой запрос из этого браузера автоматически пройдёт через Burp.
Для CTF — идеально: быстро, без настройки, без конфликтов с основным браузером. Минус один — нет привычных расширений и закладок. Для большинства CTF-задач это не проблема.
Внешний браузер и FoxyProxy настройка
Если нужен Firefox с привычными DevTools — настраиваем проксирование вручную. Рекомендую именно Firefox: у него отдельные сетевые настройки, которые не лезут в системный прокси.
Проверьте, что Burp слушает нужный порт: Settings → Tools → Proxy → Proxy listeners. По умолчанию — 127.0.0.1:8080. Если порт 8080 занят (другой сервис, Docker), измените его здесь и запомните новое значение.
Вариант A — ручная настройка Firefox. Откройте Settings → Network Settings → Settings, укажите Manual proxy configuration: HTTP Proxy 127.0.0.1, Port 8080. Галочка Also use this proxy for HTTPS. Работает, но неудобно: после каждой CTF-сессии нужно вручную откатывать настройки.
Вариант B — расширение FoxyProxy. Установите FoxyProxy Standard из магазина дополнений Firefox. Создайте профиль: Title — «Burp», Proxy Type — HTTP, Proxy IP — 127.0.0.1, Port — 8080. Переключение между прокси и обычным режимом — один клик по иконке FoxyProxy в панели браузера. После CTF-сессии не надо лезть в настройки и руками выключать прокси — щёлкнул по иконке и забыл. По данным Bugcrowd, конфигурация FoxyProxy — стандартный первый шаг при настройке рабочего окружения пентестера.
Установка CA-сертификата для перехвата HTTPS
Без сертификата Burp Suite браузер будет ругаться на каждом HTTPS-сайте. Для HTTP-тасков сертификат не нужен, но большинство современных CTF-заданий работают через HTTPS.
Как это работает: когда Burp перехватывает HTTPS-трафик, он подменяет оригинальный TLS-сертификат сайта своим. Браузер видит незнакомый сертификат и блокирует соединение. Импорт CA-сертификата Burp говорит браузеру: «этому сертификату можно доверять».
Порядок действий: запустите Burp Suite с активным прокси; в браузере (настроенном на прокси Burp) откройте http://burpsuite; нажмите CA Certificate в правом верхнем углу — скачается файл cacert.der; в Firefox: Settings → Privacy & Security → Certificates → View Certificates → Import, выберите скачанный файл и поставьте галочку Trust this CA to identify websites. Перезапустите браузер.
Если видите ошибку SEC_ERROR_UNKNOWN_ISSUER в Firefox — дело в сертификате. Самая частая причина «поломки» у новичков при работе с HTTPS-целями.
Перехват трафика Burp Suite — два режима работы
Burp Suite настроен. Два режима анализа веб-трафика, которые покрывают 95% задач в CTF.
Intercept: ловим и модифицируем запросы
Перейдите в Proxy → Intercept. Переключатель Intercept is on означает, что каждый запрос из браузера будет остановлен и показан до отправки на сервер. Тут вы видите перехваченный запрос целиком — метод (GET/POST), заголовки (Host, User-Agent, Cookie), параметры тела.
Откройте любой сайт в браузере — страница «зависнет». Переключитесь в Burp: во вкладке Intercept лежит перехваченный HTTP-запрос. Forward — отправить на сервер. Или поменяйте любой параметр прямо в окне — и только потом Forward. Сервер получит модифицированный запрос и ничего не заподозрит.
Drop отбрасывает запрос без отправки. Полезно, когда браузер шлёт мусор к трекерам или CDN, засоряя историю.
Частая ошибка: оставить Intercept включённым и забыть про него. Браузер висит, новичок думает что Burp сломался. Если планируете просто наблюдать за трафиком без модификации — выключите Intercept. Хороший совет: настроить Intercept на отключение по умолчанию — User Options → Misc → Proxy Interception → Always Disable. Включать только когда нужно поймать конкретный запрос.
HTTP History: анализ без активного перехвата
Вкладка Proxy → HTTP History хранит все запросы, прошедшие через прокси Burp — даже при выключенном Intercept. Основной рабочий режим для разведки: просто пользуйтесь сайтом через браузер, кликайте по ссылкам, заполняйте формы — а потом разбирайте историю.
Кликните на любую строку — внизу полный запрос и ответ сервера. Фильтруйте по хосту, методу, статус-коду, наличию параметров. Для веб CTF заданий этот режим удобнее Intercept: не нужно жать Forward на каждый запрос, но ничего не теряется.
Burp Suite Repeater — ручной поиск уязвимостей
Repeater — рабочая лошадка CTF. Тут проходит 80% времени при решении веб-тасков. Нашли интересный запрос в HTTP History? Правый клик → Send to Repeater (или Ctrl+R).
Во вкладке Repeater слева — запрос, справа — пустое поле ответа. Подставьте ' OR 1=1-- в поле username для проверки SQL-инъекции (OWASP A03:2021 — Injection) и нажмите Send. Справа появится ответ сервера. Поменяйте ещё что-то, отправьте снова. Итерация за итерацией — пока не поймёте, как приложение обрабатывает входные данные.
Два совета, которые экономят время. Первый: переименовывайте вкладки Repeater двойным кликом по заголовку. Когда открыто 15 вкладок — имена вроде «login-sqli» и «cart-idor» спасают от хаоса. Второй: переключите отображение на вертикальный вид (View → Top/bottom split) — запрос сверху, ответ снизу. Видно больше данных без горизонтальной прокрутки, и скриншоты для отчётов выглядят аккуратнее.
Burp Suite Intruder — автоматический перебор параметров
Intruder автоматизирует отправку множества вариантов одного запроса. Типичные сценарии для CTF: перебор ID пользователей (/api/user/1, /api/user/2, ... /api/user/100); brute force логина — техника Brute Force (T1110, Credential Access) по MITRE ATT&CK; перебор значений скрытых параметров; fuzzing нестандартными значениями для поиска ошибок.
Правый клик на запрос → Send to Intruder (или Ctrl+I). Во вкладке Positions Burp автоматически выделит маркерами (§) потенциальные точки вставки. Удалите лишние кнопкой Clear § и вручную выделите только нужный параметр — тот, который хотите перебирать.
Во вкладке Payloads укажите список значений. Для CTF часто хватает числового диапазона (Numbers: from 1, to 100, step 1) или списка слов из файла. Жмите Start Attack.
Нюанс, о котором молчат туториалы: в Community Edition скорость Intruder ограничена до одного запроса в секунду. Для CTF-задач с перебором 100–500 значений это терпимо (полторы–восемь минут). Для больших объёмов — curl в bash-цикле или ffuf будут на порядок быстрее.
На что смотреть в результатах: столбцы Status и Length. Если 99 ответов имеют длину 1200 байт, а один — 3400, именно его стоит копнуть. Разница в размере ответа при одинаковом статус-коде — один из самых надёжных маркеров найденной уязвимости. Два ответа могут вернуть одинаковый 200 OK, но разную длину — и именно длина подскажет, где лежит что-то интересное.
Поиск уязвимостей веб приложений на практике: решаем задание
Теория без практики в пентесте не работает. Разберём конкретный CTF-сценарий на PortSwigger Web Security Academy — бесплатной площадке для первых шагов в веб пентесте. Задание: купить товар стоимостью $1337 при балансе $100.
Бизнес-логика атаки
Прежде чем ломать — нужно понять зачем. Эта уязвимость относится к классу Business Logic Flaws: сервер доверяет данным от клиента и не проверяет их на бэкенде. Злоумышленник модифицирует цену товара в запросе и покупает за произвольную сумму. Монетизация очевидна — товары за копейки. По классификации OWASP, доверие клиентским данным без серверной валидации — фундаментальный недостаток, из которого растут целые семейства уязвимостей.
Пошаговое решение через Burp Suite
Шаг 1. Откройте Burp Suite, создайте Temporary project. Перейдите в Proxy → Intercept, убедитесь что перехват выключен (Intercept is off). Нажмите Open Browser.
Шаг 2. Во встроенном браузере откройте лабораторию Web Security Academy (раздел Business logic vulnerabilities → Excessive trust in client-side controls). Залогиньтесь с тестовыми credentials: wiener / peter. На аккаунте — $100 store credit.
Шаг 3. Вернитесь на главную и откройте карточку товара — кожаную куртку за $1337.00. Пока не добавляйте в корзину. Переключитесь в Burp и включите Intercept is on.
Шаг 4. Вернитесь в браузер и нажмите Add to cart. Браузер «зависнет» — запрос перехвачен. В Burp вы увидите POST-запрос к /cart. Смотрим тело:
POST /cart HTTP/2
Host: target-lab.web-security-academy.net
Content-Type: application/x-www-form-urlencoded

productId=1&redir=PRODUCT&quantity=1&price=133700
Параметр price=133700 — цена в центах. Меняем на 1.
Шаг 5. Жмите Forward, затем Forward all для остальных перехваченных запросов. Выключите Intercept.
Шаг 6. В браузере откройте корзину — куртка добавлена за $0.01. Place order. Задание решено.
Ключевой момент: в интерфейсе магазина нет способа изменить цену. Параметр price передаётся в скрытом поле формы, которое пользователю не видно. Но Burp Suite позволил перехватить запрос и подменить значение до отправки на сервер. Этот принцип повторяется в каждом втором веб-таске CTF: нельзя доверять данным от клиента — всё, что приходит из браузера, потенциально подделано.
Decoder, Comparer и типичные ошибки при настройке Burp Suite
Decoder и Comparer — вспомогательные инструменты
В CTF-тасках данные часто закодированы в Base64, URL-encoding или hex. Вместо онлайн-декодеров используйте встроенный Decoder: вставьте подозрительную строку, выберите Decode as → Base64. Или выделите строку прямо в Repeater, правый клик → Send to Decoder. Пример: строка Y3RmX2ZsYWd7ZWFzeX0= декодируется в ctf_flag{easy}. Флаг найден без единой строчки кода. Decoder поддерживает цепочки: декодируйте Base64, затем примените URL decode к результату — двойное кодирование в CTF-заданиях встречается регулярно.
Хоткеи для быстрой работы: Ctrl+B — Base64 decode, Ctrl+Shift+B — Base64 encode, Ctrl+U / Ctrl+Shift+U — URL (de)code.
Comparer показывает разницу между двумя фрагментами данных. Правый клик на ответ → Send to Comparer. Повторите для второго ответа. Нажмите Words или Bytes для побайтового сравнения. Незаменим, когда нужно найти единственное отличие между ответом на правильный и неправильный пароль: иногда разница — одно слово или один заголовок.
Ошибки при настройке Burp Suite для начинающих
Браузер не грузит страницы. Первое — проверьте Intercept. Если включён, запросы стоят в очереди. Выключите или жмите Forward. Второе — Settings → Tools → Proxy → Proxy listeners, должна быть зелёная галочка напротив 127.0.0.1:8080.
HTTPS-сайт ругается на сертификат. Не импортировали CA-сертификат Burp. Инструкция выше. Во встроенном браузере Burp эта проблема не возникает — ещё одна причина использовать его для CTF.
Запросы не появляются в HTTP History. Если внешний браузер — убедитесь, что прокси настроен и FoxyProxy стоит на профиле «Burp». Если целевой сайт — localhost или 127.0.0.1, некоторые браузеры обходят прокси для loopback-адресов. Решение: отправить запрос через Burp напрямую (curl -x http://127.0.0.1:8080 http://localhost:8767/) или использовать hostname вместо IP.
Intruder работает слишком медленно. Осознанное ограничение Community Edition. Для перебора до 500 значений — терпимо. Для больших объёмов — ffuf или wfuzz для перебора, а Repeater для точечной работы с найденными аномалиями.
Забыли выключить прокси после CTF. Классика. Закрыли Burp, а прокси в браузере всё ещё смотрит на несуществующий 127.0.0.1:8080. Ни один сайт не открывается. FoxyProxy решает одним кликом — Turn Off.
Burp съедает всю память. Запускайте с -Xmx2048M. Отключите расширения. Периодически очищайте HTTP History при долгих сессиях — тысячи записей в истории отнимают гигабайты оперативки.
Куда двигаться после первого таска
Первое задание решено — что дальше? Несколько проверенных ресурсов, по возрастанию сложности.
PortSwigger Web Security Academy — бесплатные лаборатории от разработчиков Burp Suite, сгруппированные по типам уязвимостей: SQL injection, XSS, SSRF, access control, business logic. Каждая лаба — отдельный CTF-таск с описанием уязвимости и подсказками. Идеально для систематического изучения поиска уязвимостей веб приложений.
CTF-площадки — picoCTF для старта (есть категория Web Exploitation с пошаговыми подсказками), TryHackMe для структурированных обучающих путей, HackTheBox для тех, кто хочет усложнить задачу. Веб-категория на каждой содержит десятки заданий. Начинайте с easy, не стесняйтесь читать writeup'ы после нескольких неудачных попыток — это нормальная часть обучения.
Хоткеи, которые стоит вбить в мышечную память: Ctrl+R — отправить запрос в Repeater; Ctrl+I — отправить в Intruder; Ctrl+Shift+T / P / R — переключение между вкладками Target / Proxy / Repeater; Ctrl+G — отправить запрос в Repeater. Четыре комбинации — и работа с Burp Suite станет ощутимо быстрее.
Большинство руководств по Burp Suite для начинающих совершают одну ошибку — показывают все кнопки интерфейса, но не объясняют зачем они нужны в конкретной задаче. Scanner, Sequencer, Spider — полезные инструменты, но новичку они не пригодятся в первый месяц. Первый месяц — это Proxy, Repeater и HTTP History. Три вкладки, которые закрывают 90% CTF-тасков категории Web.
Я видел людей, которые проходили двухчасовые видеокурсы по каждой кнопке Burp Suite, а потом не могли решить простейший веб-таск. Не потому что плохо усвоили — а потому что ни разу не открыли живой CTF-таск и не попробовали перехватить настоящий запрос. Инструмент осваивается через инструмент. Установите Burp Suite, откройте любую лабу Web Security Academy и попробуйте решить её, пользуясь только Proxy и Repeater. Не читайте подсказки первые 20 минут. Тот дискомфорт, когда не знаешь что делать дальше — это и есть процесс обучения. А если хочется пройти путь от базовых концепций ИБ до первых рабочих задач системно — на codeby.school есть IB Basics, где этот маршрут проходят без академического тона и без допущения что ты уже всё знаешь.
🚀 Хочешь закрепить на практике? Реши задачи по теме на HackerLab — категория «web».
Самые популярные статьи:
Читайте также
10 мин.
10
Стеганография: ищем скрытые данные в файлах
Workflow из 6 команд для поиска скрытых данных: binwalk, exiftool, steghide, zsteg. Таблица совместимости инструментов и типичные ловушки CTF-стеганографии.
16 НОЯБРЬ, 2026
12 мин.
12
SQL-инъекции для начинающих: от кавычки до CTF
Пошаговый разбор SQL-инъекций: от обнаружения одинарной кавычкой до UNION-based атак и blind SQLi. Cheat sheet, sqlmap-команды и payload'ы для CTF.
16 НОЯБРЬ, 2026
15 мин.
17
Bash скрипты для CTF: сканер, брутфорс, парсинг
3 рабочих bash-скрипта для CTF с построчным разбором: авторекон nmap, брутфорс веб-форм, one-liners на awk/sed. Ошибки новичков и Sigma-правила детекции.
15 НОЯБРЬ, 2026
0 комментариев
Пожалуйста, войдите, чтобы оставить комментарий.
Загрузка комментариев...