Блог
13 мин.
0
JWT-атаки в CTF: none, слабый секрет и confusion
Пошаговый разбор 3 атак на JWT в CTF: alg:none, брутфорс секрета hashcat -m 16500, algorithm confusion RS256→HS256. Команды jwt_tool и ручная сборка.
23 ОКТЯБРЬ, 2026
14 мин.
0
Стеганография CTF: binwalk, steghide и zsteg
Пошаговый алгоритм решения стего-задач на CTF: какой инструмент для какого формата, workflow от file до stegseek, Python-скрипты для LSB и дерево решений.
23 ОКТЯБРЬ, 2026
14 мин.
0
OSINT для начинающих: поиск по нику, фото и email
Пошаговые цепочки OSINT в CTF: Sherlock для ника, Holehe для email, Yandex для фото. Команды, типичные ошибки новичков и разбор таска от старта до флага.
22 ОКТЯБРЬ, 2026
12 мин.
0
John the Ripper и Hashcat: взлом хешей в CTF
Пошаговый разбор взлома хешей в CTF: словарные и mask-атаки, форматы MD5/SHA/NTLM, *2john-утилиты. Команды, бенчмарки и типичные ошибки новичков.
22 ОКТЯБРЬ, 2026
14 мин.
0
Wireshark для начинающих: пароли в трафике CTF
Пошаговый разбор PCAP в Wireshark: фильтры для CTF, Follow TCP Stream, Export Objects. Ищем пароли в HTTP и FTP, секреты в DNS и ICMP-пейлоадах.
21 ОКТЯБРЬ, 2026
12 мин.
0
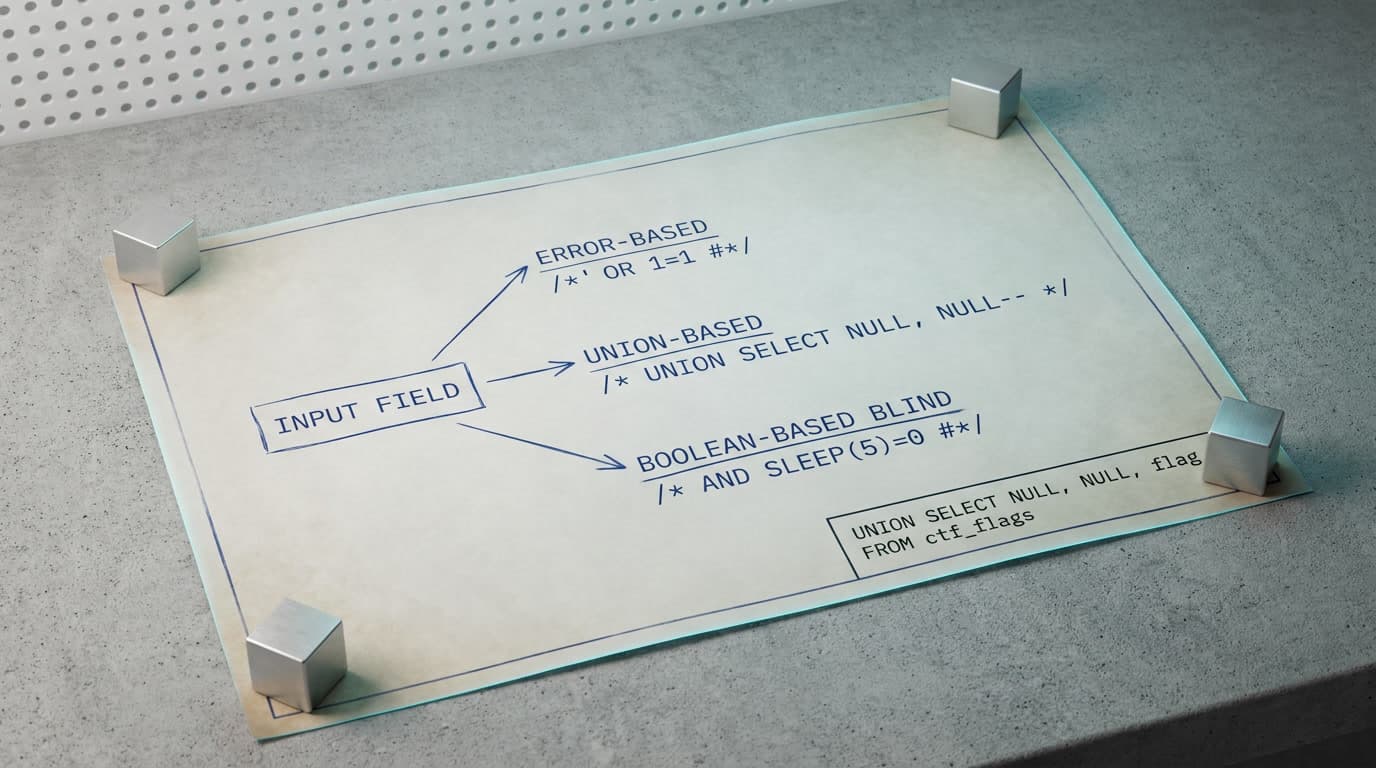
SQL-инъекции в CTF: UNION, blind SQLi и sqlmap
Пошаговая методология SQL-инъекций для CTF: error-based, UNION, boolean и time-based blind — вручную и через sqlmap с tamper-скриптами для обхода WAF
21 ОКТЯБРЬ, 2026