TryHackMe vs HackTheBox vs HackerLab для новичков
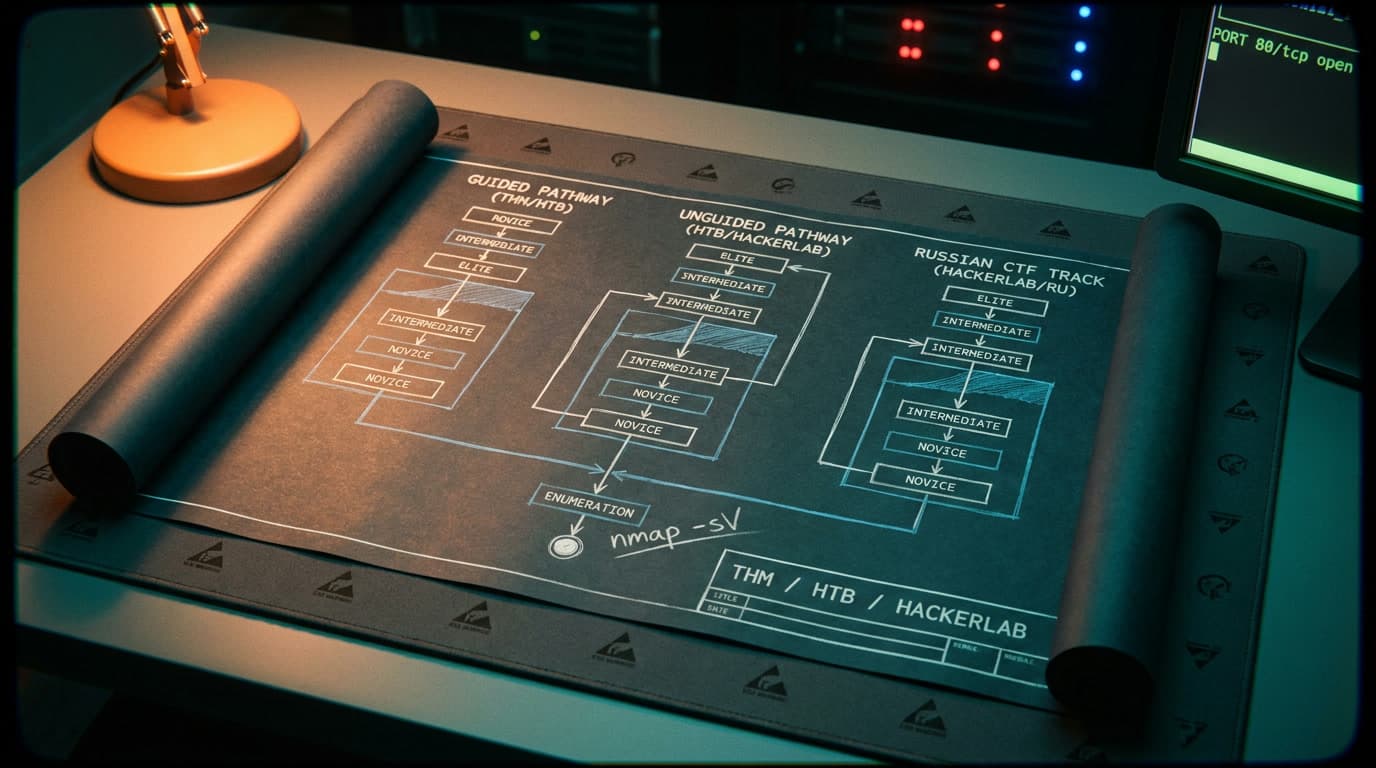
Полгода назад я открыл первую машину на Hack The Box — Easy-уровень, три открытых порта после nmap -sV. Следующие четыре часа прошли в ступоре: ни подсказок, ни walkthrough, форум со строгой политикой «no spoilers». Через неделю переключился на TryHackMe — та же тема, сканирование портов, но с пошаговым объяснением каждого флага. Комнату прошёл за 40 минут и впервые понял, зачем нужен -sV. Ещё через месяц зарегистрировался на HackerLab — русскоязычной CTF-платформе из экосистемы Codeby — и закрыл первые веб-задачи без словаря в соседней вкладке. Три платформы, три подхода. Ни одна не закрывает всё — но правильная комбинация двух покроет 90% потребностей на старте.
Почему сравниваем именно эти три платформы для изучения пентеста
Площадок для практики этичного хакинга десятки: PicoCTF, OverTheWire, RootMe, VulnHub, CyberDefenders. Для русскоязычного новичка выбор первой платформы сводится к трём: Подробнее — в нашем подробном разборе создание ctf заданий.
- TryHackMe — самая популярная guided-платформа в мире. Объясняет каждый шаг, работает с нулевым уровнем.
- Hack The Box — самая популярная unguided-платформа. Даёт IP-адрес и ждёт, пока разберёшься сам.
- HackerLab — российская CTF-платформа экосистемы Codeby. Задачи на русском языке, 12 категорий: web, pwn, forensics, crypto, reverse, OSINT, stego и другие.
PicoCTF хорош для олимпиадной подготовки, OverTheWire — для прокачки Linux в терминале, но ни одна из них не предлагает полного пути от новичка до джуна-пентестера с виртуальными лабораториями. TryHackMe, HTB и HackerLab — предлагают, каждая по-своему. Дальше — по-честному: сильные стороны, слабые стороны, конкретные цены.
Сводная таблица: TryHackMe, Hack The Box и HackerLab
Прежде чем разбирать каждую платформу — общая картина. Таблица показывает не только фичи, но и ограничения: когда конкретная площадка не подходит.
| Критерий | TryHackMe | Hack The Box | HackerLab |
|---|---|---|---|
| Целевая аудитория | Новички, карьерные переключатели | Средний и продвинутый уровень | Русскоязычные CTF-энтузиасты всех уровней |
| Формат | Guided rooms + learning paths | Unguided machines + отдельная Academy | CTF-задачи по категориям, без guided paths |
| Язык интерфейса и заданий | Английский | Английский | Русский |
| Бесплатный доступ | 350-500 комнат, 1 час AttackBox/день | ~20 активных машин, 80+ челленджей, 2 часа Pwnbox | Все задачи после регистрации |
| Подписка (месяц) | Premium ~$18, MAX ~$31 | VIP+ $25, Academy отдельно | Бесплатно |
| Подписка (год) | Premium $126-134, MAX $228 | VIP+ $223, Academy ~$490 | Бесплатно |
| Сертификации | SEC0, SEC1, PT1, SAL1 (от $349) | CPTS, CWES, CDSA (от $210) | Нет |
| Когда НЕ подходит | Когда нужна самостоятельность: over-guided формат расслабляет | Когда нет базы: без знания Linux и сетей — ступор с первой машины | Когда нужен структурированный курс: нет теории и learning paths |
Цены по данным hackerdna.com на сентябрь 2026. Для HTB Academy анонсирован переход на тирную систему подписки с 12 октября 2026 — конкретные цифры пока не опубликованы.
TryHackMe — обучение пентесту с нуля по шагам
Формат обучения на TryHackMe
TryHackMe строит обучение вокруг «комнат» (rooms). Каждая комната — урок, практика и вопросы для проверки. Комнаты группируются в learning paths — готовые маршруты: Pre Security, Cyber Security 101, SOC Level 1, Junior Penetration Tester.
Работает так: открываешь комнату по nmap, читаешь теорию о флагах -sS, -sV, -A, потом запускаешь AttackBox (Kali Linux в браузере) и сканируешь целевую машину. Вопросы проверяют, что ты нашёл конкретные порты и сервисы. Не нужно настраивать VPN, поднимать виртуалку, разбираться с сетевой конфигурацией. Открыл браузер — и уже работаешь.
По навыкам комнаты TryHackMe покрывают базовые техники из нескольких тактик MITRE ATT&CK: разведка через сканирование (Active Scanning, T1595), перебор учётных данных (Brute Force, T1110), обнаружение информации о системе (System Information Discovery, T1082). Каждая техника разжёвана до уровня «вот команда, вот что она делает, вот что ты должен найти в ответе». Для тех кто в танке — это значит, что думать на старте почти не нужно. Хорошо это или плохо — вопрос отдельный.
На платформе более 9 миллионов зарегистрированных пользователей и Discord-сообщество из 353 тысяч человек. В Discord есть каналы с подсказками по конкретным комнатам — на старте это спасение.
Цены TryHackMe в 2026 году
Три тарифа, без скрытых платежей:
Free — 350-500 комнат, ограниченные learning paths, 1 час AttackBox в день. Для первых двух-трёх недель хватает за глаза.
Premium — примерно $18 в месяц или $126-134 в год ($10.50-11.20/мес при годовой оплате). Все базовые learning paths, безлимитный AttackBox, приватные VPN-серверы. Студентам — скидка 20% на годовую подписку.
MAX — $30.73 в месяц или $227.88 в год. Добавляет продвинутые пути, cloud-лабы и все комнаты без исключения. Появился в июне 2026.
Нюанс, который легко пропустить: с введением MAX тарифа Premium перестал открывать весь контент. Прошли Pre Security и Cyber Security 101, а дальше нужны продвинутые комнаты — придётся переходить на MAX. Раньше такого не было.
Когда TryHackMe не подходит
Главная проблема TryHackMe — ложное чувство прогресса. Можно пройти 200 комнат, собрать все бейджи, а потом открыть машину без подсказок — и не знать, с чего начать. Guided-формат учит следовать инструкциям, но не учит думать.
Я столкнулся с этим после 50 комнат: ответы на вопросы подбирал из текста задания, а не из результатов собственного анализа. Ощущение обучения было, навык — под вопросом. На hackerdna.com это формулируют точно: «Some learners complete hundreds of rooms and still freeze when a machine comes with no instructions».
Если вы уже знаете Linux на уровне базовых команд и понимаете TCP/IP — TryHackMe будет тормозить. Слишком много объяснений того, что и так понятно. В этом случае лучше сразу на HTB Starting Point.
Hack The Box — площадка для практики этичного хакинга
Структура платформы HTB
Hack The Box построен вокруг машин (machines) с рейтингом от Easy до Insane. Получаешь IP-адрес и цель: найти два флага — user.txt и root.txt. Как именно — твоя проблема.
Подход принципиально другой. На TryHackMe говорят «просканируй порт 80 и найди версию Apache». На HTB ты сам решаешь, что сканировать, какие порты исследовать, какой эксплойт попробовать. Цепочка атаки может включать разведку (Active Scanning, T1595), эксплуатацию веб-приложения (Exploit Public-Facing Application, T1190), извлечение учётных данных (OS Credential Dumping, T1003) и повышение привилегий. Всю цепочку собираешь сам, без подсказок.
HTB в последние годы сделал шаг навстречу новичкам. Starting Point — 10+ guided-машин с вопросами, по формату похожих на TryHackMe. На ретайрнутых машинах появился Guided Mode с наводящими вопросами. HTB Academy — полностью отдельная платформа с текстовыми курсами, по глубине близкими к университетскому уровню.
Но ядро HTB — Labs, где ты один на один с машиной. Именно это делает платформу ценной для подготовки к OSCP и аналогичным сертификациям.
Цены Hack The Box в 2026 году
Структура подписок HTB заметно сложнее (и запутаннее, если честно):
Free — ~20 активных машин, 80+ активных челленджей, 2 часа Pwnbox (Kali в браузере). Ретайрнутые машины и writeup'ы — только по подписке.
VIP+ — $25 в месяц или $223 в год. Все ретайрнутые машины, безлимитный Pwnbox, персональные инстансы машин. С 1 октября 2025 это единственный индивидуальный тариф Labs — более дешёвый VIP убрали.
Academy — отдельная подписка. С 12 октября 2026 переходит на тирную систему доступа.
Pro Labs — $49 в месяц или $490 в год. Мультимашинные сети, эмулирующие корпоративную инфраструктуру. VIP+ не включён.
Итого для серьёзного обучения: Labs + Academy = минимум $43 в месяц ($25 + $18). С октября 2026 ожидается рост до $55. Годовая подписка на оба продукта: $713-773. Верифицированные студенты могут сократить расход до $33-35 в месяц через Student-план.
На hackerdna.com пишут: «HTB makes the most sense once you know you need its depth» — и я с этим согласен. Платить $713 в год на старте обучения — нерационально.
Когда Hack The Box не подходит
HTB предполагает, что вы уже умеете работать в терминале Linux, понимаете сетевые протоколы и способны самостоятельно искать информацию на английском. Без этого фундамента Easy-машина ощущается как Insane.
Я завис на первой HTB-машине именно из-за этого: nmap отработал, увидел открытый 80 порт с веб-приложением, но не знал, что делать дальше. Gobuster? Nikto? Burp Suite? Вариантов много, подсказок ноль. На TryHackMe мне бы написали: «Запусти gobuster dir -u http://target -w /usr/share/wordlists/...». На HTB — тишина и форум, где спойлеры запрещены.
Для новичков без IT-бэкграунда HTB — гарантированный путь к фрустрации. Начинать нужно с TryHackMe или с базового курса, а на HTB переходить через 1-2 месяца, когда появится фундамент.
HackerLab — CTF для начинающих на русском языке
Формат и возможности HackerLab
HackerLab.pro — российская CTF-платформа с 12 категориями задач: web, pwn, forensics, crypto, reverse, OSINT, stego и другие. Главное отличие от TryHackMe и Hack The Box — русский язык интерфейса и заданий.
Формат классический CTF: получаешь задание, ищешь флаг, сдаёшь. Без learning paths, без пошаговых курсов, без AttackBox. По духу ближе к HTB, чем к TryHackMe, но с оговоркой: задачи покрывают не только пентест, а весь спектр CTF-дисциплин. Криптография, стеганография, реверс-инжиниринг, форензика — эти категории на западных платформах либо платные, либо спрятаны в продвинутых разделах.
Для русскоязычного новичка HackerLab решает конкретную проблему: языковой барьер на старте. Когда ты только разбираешься, что такое SQL-инъекция или XSS, читать описание задачи на английском — дополнительная когнитивная нагрузка, которая тормозит. На HackerLab этой нагрузки нет.
Платформа бесплатна после регистрации. Нет подписок, нет платных уровней — все задачи доступны сразу.
Когда HackerLab подходит лучше всего
Первые CTF-задачи на родном языке — для тех, кто ещё не уверен в техническом английском и хочет разобраться с самими концепциями, не отвлекаясь на перевод.
Расширение CTF-кругозора. TryHackMe и HTB покрывают пентест, HackerLab добавляет forensics, crypto, stego — дисциплины, которые пентестеру полезны, но на западных платформах доступны фрагментарно.
Подготовка к российским CTF-соревнованиям. Задачи HackerLab ближе по формату к тому, что встречается на российских CTF.
Ограничения HackerLab
HackerLab — не замена TryHackMe и не альтернатива HTB. На платформе нет learning paths, нет теоретических модулей, нет встроенного Kali в браузере. Если вы не знаете, что такое nmap -sV, HackerLab не объяснит — база нужна откуда-то ещё.
Каталог задач меньше, чем у THM (900+ комнат) или HTB (500+ машин и сотни челленджей). Нет собственных сертификаций. Но для начинающего CTF-игрока, которому нужна практика на русском языке без платной подписки — это рабочий вариант. Бесплатный, без рекламы, с задачами на русском. Что ещё нужно для старта?
Доступность из России: язык, VPN и оплата
Для русскоязычной аудитории доступность — не абстракция. Разберём конкретику.
Языковой барьер
TryHackMe и HTB полностью англоязычные: интерфейс, задания, документация, форумы. Для изучения пентеста английский необходим в любом случае — документация инструментов, CVE-описания, PoC-код пишутся на английском. Но на старте двойная нагрузка (новый предмет + иностранный язык) реально тормозит.
HackerLab — единственная из трёх платформ с русскоязычными заданиями. Инструменты и команды те же (nmap, Burp Suite, sqlmap — международные), но описания задач на русском снижают порог входа.
VPN и стабильность соединения
TryHackMe — AttackBox работает в браузере без VPN. Для подключения к машинам через собственный Kali нужна OpenVPN-конфигурация.
Hack The Box — подключение к Labs через OpenVPN обязательно (если не используете Pwnbox). Из России соединение бывает нестабильным — зависит от провайдера и региона. Бывает, что VPN-тоннель отваливается в самый неподходящий момент — посреди эксплуатации.
HackerLab — веб-интерфейс, большинство задач решаются через браузер или локальные инструменты. VPN не нужен.
Оплата подписки
THM и HTB принимают международные банковские карты. Оплата из России может потребовать карты зарубежного банка или виртуальной карты. HackerLab бесплатен — вопрос оплаты не возникает.
Для студентов и людей с ограниченным бюджетом комбинация «бесплатный TryHackMe (Free tier) + бесплатный HackerLab» закрывает первые 2-3 месяца обучения без вложений. HTB подключается позже, когда станет ясно, что глубина нужна.
Пошаговый план: как начать изучать кибербезопасность на практике
Конкретная последовательность шагов. Проверено на собственном опыте и скорректировано после ошибок.
Шаг 1: TryHackMe — первые 2-4 недели
Зарегистрируйтесь на TryHackMe (бесплатный аккаунт). Пройдите два learning path подряд:
- Pre Security — базовые сети, Linux, веб-технологии. Если уже умеете работать в терминале и знаете, что такое IP-адрес — пропускайте.
- Cyber Security 101 — первые инструменты: nmap, Burp Suite, базовый веб-пентест.
Подписку покупать не нужно. Бесплатного контента хватит на 2-4 недели ежедневных занятий по 1-2 часа. За это время поймёте, нравится ли вам процесс вообще.
Минимальный инструментарий: браузер + AttackBox (встроен в TryHackMe). Хотите работать на своей машине — Kali Linux в VirtualBox.
Шаг 2: HackerLab — параллельно с TryHackMe
После первой недели на TryHackMe зарегистрируйтесь на HackerLab.pro и попробуйте 3-5 задач из категории web. Цель — не решить всё, а почувствовать разницу: на TryHackMe говорят, что делать, на HackerLab — нет.
Если задачи HackerLab идут тяжело — вернитесь к TryHackMe на ещё пару недель. Решаете хотя бы простейшие — вы движетесь в правильном темпе.
Шаг 3: HTB Starting Point — через 1-2 месяца
Когда базовые комнаты TryHackMe перестанут давать новое, откройте HTB Starting Point — guided-машины для начинающих. Мягкий переход от «делай как сказано» к «разбирайся сам». Подключение:
sudo openvpn lab_username.ovpn
После подключения получаете IP целевой машины и работаете самостоятельно. Первая Easy-машина — тест: решаете за 2-4 часа с подглядыванием в Google (но без writeup'а) — вы готовы к HTB. Не решаете — ещё месяц на TryHackMe, ничего страшного.
Шаг 4: регулярная практика и writeup'ы — от 3 месяцев
Комбинируйте платформы: теория на TryHackMe, практика без подсказок на HTB и HackerLab. И главное — пишите writeup на каждую решённую машину.
Минимальный формат writeup: что сканировал, что нашёл, как эксплуатировал, как получил root, какие рекомендации по устранению. 500-1000 слов, скриншоты, команды. Это портфолио и одновременно тренировка навыка, который пентестеру нужен больше любого эксплойта — умения объяснить результат заказчику.
CTF-платформы и реальный пентест: где проходит граница
Контекст, который обычно замалчивают: CTF и пентест — разные дисциплины. CTF-платформы — тренажёр для отработки отдельных навыков, но не симуляция реальной работы.
По обсуждениям на форуме Hack The Box, разрыв между CTF и реальным пентестом проявляется в нескольких вещах:
Отчёт важнее флага. В реальном пентесте главный продукт — не shell на сервере, а отчёт с рекомендациями. На форуме HTB пишут прямо: «A pentester who just pops domain admin and walks away is not a good pentester. The only value they add is the way they explain what happened and, crucially, how to prevent it in the future». Ни TryHackMe, ни HTB в повседневной практике не учат писать отчёты — только на сертификационных экзаменах (PT1 и CPTS).
Одна машина vs корпоративная сеть. На CTF обычно одна машина: попал, забрал флаг, готово. В реальности 75% тестов — «assumed compromise»: пентестер уже внутри сети и должен двигаться латерально к Domain Admin, поддерживать persistence, обходить средства защиты. HTB Pro Labs ($49/мес) частично закрывают этот разрыв мультимашинными сетями.
Шум не имеет значения на CTF. На платформе можно запускать nmap -T5 -p- на все 65535 портов, брутфорсить SSH на 1000 потоков, перезагружать сервисы. В реальном пентесте это может уронить продакшн-сервер заказчика — и вместо отчёта будете объясняться.
CTF-задачи нарочно нестандартны. Создатели машин придумывают оригинальные цепочки, чтобы было интересно. В реальной инфраструктуре атаки однотипны: по данным Mandiant M-Trends 2025, 38% первоначального доступа — через эксплуатацию уязвимостей (наиболее близкая к T1190 в терминологии MITRE ATT&CK), а IBM X-Force фиксирует рост атак с использованием валидных учётных данных на 71% за 2024 год. Не экзотические цепочки, а известные паттерны, которые повторяются из проекта в проект.
На форуме HTB резюмируют: «You can do really well on CTFs and suck as a pentester. You can be a super awesome pentester and suck at CTFs». Платформы тренируют конкретные техники — Active Scanning, Brute Force, Exploit Public-Facing Application — но полную цепочку от разведки до отчёта вы соберёте только на реальных проектах.
Какие навыки даёт каждая CTF-платформа
| Навык | TryHackMe | Hack The Box | HackerLab |
|---|---|---|---|
| Сканирование и разведка (Active Scanning, T1595) | Подробные комнаты по nmap с объяснениями | Самостоятельный скан каждой машины без подсказок | Частично через OSINT-задачи |
| Эксплуатация веб-приложений (T1190) | Guided-комнаты по SQLi, XSS, SSRF | Реальная эксплуатация на машинах уровня Easy-Insane | Web-задачи с флагами |
| Перебор учётных данных (Brute Force, T1110) | Комнаты по Hydra и John the Ripper | Применяется на машинах без подсказок | Crypto-задачи (смежная тема) |
| Работа с shell (PowerShell T1059.001, cmd T1059.003) | Отдельные комнаты по reverse shell | Post-exploitation на Windows-машинах | Pwn-задачи |
| Написание отчёта | Только на сертификационном экзамене PT1 | Только на CPTS | Нет |
| Forensics и incident response | SOC Level 1 path | Отдельные челленджи, Academy модули | Отдельная категория задач |
| Криптография | Единичные комнаты | Crypto-челленджи | Полноценная категория |
TryHackMe лучше для наработки базы. HTB — для перехода к самостоятельной работе. HackerLab — для расширения CTF-кругозора за пределы чистого пентеста.
Опыт последнего года показал одну закономерность: люди, которые застревают на этапе «какую платформу выбрать для изучения пентеста», обычно застревают потому, что ищут идеальный вариант. Идеального нет. TryHackMe приучает следовать инструкциям — потом без них ступор. HTB выбрасывает в открытое море без спасательного жилета — часть людей просто бросает. HackerLab закрывает языковой барьер, но не даёт структуры для системного обучения.
Мой рабочий подход, выстроенный методом проб и ошибок: TryHackMe первые 4-6 недель для фундамента, потом HTB Easy-машины и параллельно HackerLab для разнообразия задач. Не сидите на одной платформе дольше трёх месяцев. Если через 100 комнат TryHackMe вы всё ещё не можете самостоятельно решить Easy-машину HTB — проблема не в нехватке теории, а в отсутствии практики без поддержки. Переключайтесь.
И момент, который почти никто не проговаривает: ни одна CTF-платформа не научит писать отчёт. А отчёт — это то, за что платят деньги в пентесте. Решайте машины, но после каждой — пишите writeup. Это самый дешёвый способ собрать портфолио. Если хочется выстроить базу системно, прежде чем нырять в машины и CTF, — IB Basics на codeby.school берёт с любого старта и за пару месяцев даёт структуру, которую в одиночку собирать из YouTube придётся полгода.
🚀 Хочешь закрепить на практике? Реши задачи по теме на HackerLab — категория «pentest-machines».
Самые популярные статьи:
Читайте также
9 мин.
0
Buffer Overflow для начинающих: перезаписываем EIP
Компилируем уязвимый бинарь, находим offset через cyclic в GDB, перезаписываем EIP адресом win() и получаем shell. Полная цепочка ret2win с pwntools.
10 НОЯБРЬ, 2026
13 мин.
2
Уязвимости аутентификации в CTF через Burp Repeater
Пошаговый разбор уязвимостей аутентификации в CTF: подделка cookie, взлом JWT, обход через HTTP-заголовки. Практика в Burp Repeater с примерами запросов.
10 НОЯБРЬ, 2026
11 мин.
5
Анализ ELF и PE файлов: читаем заголовки до Ghidra
Как читать заголовки ELF и PE за 5 минут: magic bytes, readelf, pefile, красные флаги пакеров и обфускации — практический чеклист перед запуском дизассемблера
9 НОЯБРЬ, 2026
0 комментариев
Пожалуйста, войдите, чтобы оставить комментарий.
Загрузка комментариев...