TryHackMe или HackTheBox для начинающих без боли
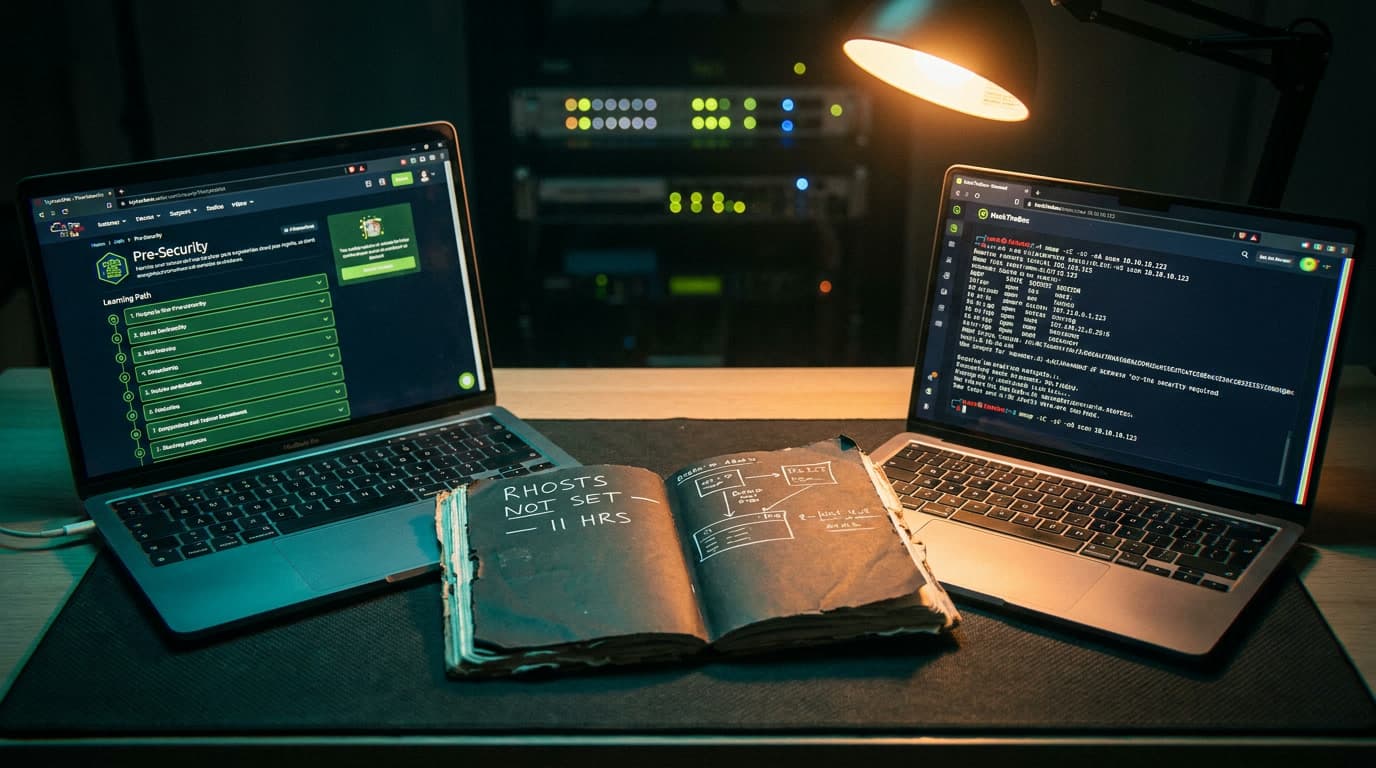
Моя первая машина на HackTheBox — Lame, Easy-уровень — заняла 11 часов. Одиннадцать. Я не знал, что nmap умеет определять версии сервисов, путал порты SMB и SSH, а когда наконец нашёл нужный модуль в Metasploit, не мог понять, почему exploit не срабатывает. Спойлер: я не выставил RHOSTS. За три месяца до этого я прошёл половину трека Pre Security на TryHackMe за выходные и решил, что готов к «настоящему» хакингу. Не был готов. Но именно эти 11 часов показали, как работает выбор между платформами — и почему большинство новичков бросают обучение не из-за сложности, а из-за неправильной последовательности.
Что на самом деле отличает платформы
Почему именно TryHackMe и HackTheBox, а не десятки других CTF-площадок? Потому что это две доминирующие платформы с полноценными learning paths для offensive security. OverTheWire и picoCTF хороши для разовых задач, PortSwigger Academy заточена под веб, но системное обучение пентесту для начинающих с нуля сегодня строится вокруг THM и HTB. Остальное — дополнение. Подробнее — в нашем статье о карьера в кибербезопасности.
Если коротко: TryHackMe учит, HackTheBox проверяет. Это не маркетинговое упрощение — это фундаментальная разница в подходе, от которой зависит, бросите вы обучение через неделю или дойдёте до реальных навыков.
На TryHackMe вы открываете «комнату» (room) и видите структуру: теоретический блок, пошаговые задания с вопросами, в конце — мини-челлендж. Платформа ведёт за руку. Застряли — есть хинты.
На HackTheBox вы получаете IP-адрес машины. Всё. Никаких инструкций. Нужно самостоятельно провести разведку, найти уязвимость, эксплуатировать её, повысить привилегии и забрать флаги. Это симуляция реального пентеста, где заказчик не выдаёт readme с уязвимостями.
Проблема новичков — не в выборе «лучшей» платформы. Проблема в том, что они начинают с HackTheBox, потому что это «круче», получают 4 часа тишины перед чёрным терминалом и уходят с мыслью «кибербезопасность — это не моё». По моим наблюдениям из Discord-сообществ, примерно 6 из 10 новичков, начавших с HTB без подготовки, бросают в первый месяц. На форуме HTB та же картина: даже опытным людям машины кажутся challenging, а новичкам советуют сначала пройти hackthissite или bandit на OverTheWire.
TryHackMe для начинающих: обучение с подстраховкой
Как устроены learning paths
TryHackMe организует обучение в треки (learning paths), каждый состоит из десятков комнат. Для обучения этичному хакингу с нуля — два стартовых пути:
- Pre Security — основы сетей, командная строка Linux, базовые концепции безопасности. Не знаете, чем TCP отличается от UDP — начинайте здесь.
- Cyber Security 101 — первый контакт с offensive и defensive: что делает пентестер, что делает SOC-аналитик, как выглядят простые атаки.
После этих двух треков можно переходить к Jr Penetration Tester — более глубокому learning path по пентесту: сканирование сетей, эксплуатация веб-уязвимостей, повышение привилегий. На этом треке я провёл около двух месяцев, занимаясь по 5–7 часов в неделю. Помимо пентеста, есть треки для Blue Team — SOC Level 1, Cyber Defense — и направления по AI Security, если хочется заглянуть в будущее.
Конкретные тайминги из моего опыта и наблюдений за новичками: - Pre Security: 2–3 недели при 5 часах в неделю - Jr Penetration Tester: 6–10 недель при 7 часах в неделю - Первый самостоятельный challenge без хинтов: обычно через 3–4 недели после начала Jr Penetration Tester
Что доступно бесплатно и сколько стоит подписка
Бесплатный аккаунт открывает часть rooms в каждом learning path, 1 час AttackBox (браузерный Kali) в день и подключение через OpenVPN. Этого хватит за глаза, чтобы за 2–3 недели понять, нравится ли вам направление.
Цены на 2025–2026 год: Premium стоит около $17–18 в месяц, при годовой оплате — $126–134 в год (~$10.50–11.20/мес). Студенты получают скидку 20% на годовой план. В июне 2026 появился тариф MAX ($30.73/мес) с доступом ко всем продвинутым трекам и облачным лабам — Premium больше не открывает весь контент, и это стоит учитывать при планировании бюджета.
Нюанс для российских пользователей: оплата принимается только с зарубежных карт. Многие используют карты иностранных банков или виртуальные карты — вопрос, который нужно решить заранее.
HackTheBox для новичков: Starting Point и Easy-машины
Starting Point — мягкий вход в жёсткую платформу
HTB учли, что голый IP-адрес без контекста отпугивает, и создали Starting Point — набор машин с guided-режимом. Платформа задаёт наводящие вопросы: «Какой порт открыт?», «Какой сервис работает на порту 445?». Это мост между TryHackMe-стилем и полностью самостоятельной работой.
Starting Point — три тира (Tier 0, 1, 2) с нарастающей сложностью. Tier 0 — буквально «подключись по VPN, запусти nmap, ответь на вопрос». Tier 2 — уже полноценные мини-пентесты. Многие retired-машины тоже получили Guided Mode с вопросами.
Easy-машины и цены HTB Labs
После Starting Point можно переходить к retired Easy-машинам (доступны с подпиской VIP+). Классические стартовые боксы, которые упоминают на форуме HTB и в EN-сообществе:
- Lame — Linux, эксплуатация SMB через Metasploit. Мои 11 часов мучений, хотя опытный человек проходит за 15 минут.
- Blue — Windows, MS17-010 (EternalBlue). Учит работать с Metasploit на Windows-целях.
- Jerry — Tomcat с дефолтными учётными данными. Наглядная демонстрация того, почему Security Misconfiguration (A05:2021 по OWASP) — реальная проблема, а не абстракция из документации.
- Netmon — эксплуатация PRTG Network Monitor. Учит искать учётные данные в конфигурационных файлах (и они там валяются чаще, чем хотелось бы).
VIP+ — единственная индивидуальная подписка на Labs с октября 2025 — стоит $25/мес или $223/год. Бесплатный аккаунт даёт доступ к 20 активным машинам и 80+ челленджам, но retired-машины с writeup'ами — только за подписку. HTB Academy (образовательная платформа) оплачивается отдельно: студенческий план около €7/мес с доступом к модулям Tier 1–2.
Сравнение TryHackMe и HackTheBox: таблица для выбора
| Параметр | TryHackMe | HackTheBox |
|---|---|---|
| Уровень входа | С нуля, без опыта в IT | Нужна база Linux и сетей |
| Формат обучения | Комнаты: теория + задания + хинты | Машины: только IP, разбирайся сам |
| Guided-контент | Основной формат | Starting Point + Academy (отдельно) |
| Бесплатный доступ | Часть комнат, 1 час AttackBox | 20 активных машин, 2 часа Pwnbox |
| Платная подписка | ~$17–18/мес (Premium) | $25/мес (VIP+) |
| Годовой план | $126–134/год | $223/год |
| Русский интерфейс | Нет | Нет |
| Время до первого результата | 1–2 часа (первая комната) | 3–6 часов (Starting Point Tier 0) |
| Подготовка к OSCP | Частично (Jr Penetration Tester) | Да (retired machines + CPTS через Academy) |
| Собственные сертификации | Да (SEC0, SEC1, PT1, SAL1 и др.) | Да (CPTS, CDSA, CBBH, CWEE и др.) |
| Риск выгорания на старте | Низкий | Высокий без подготовки |
По данным EN-площадки HackerDNA, наиболее устойчивая траектория для пентеста: TryHackMe Pre Security и Jr Penetration Tester → HTB Starting Point → Easy-машины. Многие используют обе CTF-платформы для обучения — THM для изучения техник, HTB для проверки в условиях, приближённых к реальному пентесту.
Если цель — конкретная сертификация, выбор проще. Сертификат CPTS от HackTheBox заслужил репутацию серьёзного практического экзамена с отчётом. Сертификаты TryHackMe (PT1, SAL1) проще и дешевле — неплохой первый шаг, хотя HR-вес пока ниже, чем у OSCP.
Как пройти первую машину HackTheBox: пошаговый чек-лист
Вот конкретный workflow, который я бы дал себе полтора года назад, когда сидел перед Lame. Применимо к любой Easy-машине.
Шаг 1 — Разведка. Сканируем все порты с определением версий:
nmap -sC -sV -oN scan.txt <TARGET_IP>
Флаг -sC запускает стандартные NSE-скрипты, -sV определяет версии сервисов, -oN сохраняет результат в файл. Сохранять — обязательно: через три часа вы не вспомните, что висело на порту 8080.
Шаг 2 — Анализ. Веб-сервер на 80/443? Запускаем перебор директорий: gobuster dir -u http://<IP> -w /usr/share/wordlists/dirb/common.txt. SMB на 445? Проверяем анонимный доступ: smbclient -L //<IP> -N. Каждый открытый порт — потенциальный вектор. В терминах MITRE ATT&CK вы сейчас выполняете System Information Discovery (T1082) и File and Directory Discovery (T1083).
Шаг 3 — Поиск эксплойта. Версию сервиса из nmap-вывода гуглим: [сервис] [версия] exploit. Проверяем Metasploit: команда search [сервис] в msfconsole покажет доступные модули. Если модуль есть — выставляем RHOSTS (IP цели), LHOST (ваш IP в VPN-сети) и запускаем. Это Exploit Public-Facing Application (T1190, Initial Access).
Шаг 4 — Повышение привилегий. Получили user shell — ищем путь к root. SUID-бинарники: find / -perm -4000 2>/dev/null. Права sudo: sudo -l. Cron-задания: cat /etc/crontab. На GTFOBins (gtfobins.github.io) собран каталог стандартных бинарников Linux — bash, find, make — которые при определённых условиях дают повышение привилегий (T1068, Exploitation for Privilege Escalation).
Шаг 5 — Документация. После прохождения записываем всё в заметки. Я использую Obsidian с шаблоном: дата, название машины, открытые порты, вектор атаки, что не сработало, что сработало, сколько времени потратил. Через три месяца эти записи — ваше портфолио.
Когда смотреть writeup
Правило, которое спасло меня от выгорания: застряли больше 2 часов на одном шаге — посмотрите один хинт, не полный writeup. IppSec на YouTube разбирает retired-машины пошагово — можно поставить на паузу после первой подсказки и вернуться к работе. Полный разбор читайте только после полного прохождения — чтобы увидеть альтернативные пути.
Выгорание в обучении ИБ: реалистичный график
Самый частый сценарий из моего Discord: человек загорается, проходит по 3 комнаты в день первую неделю, на вторую — по одной, на третью — открывает платформу раз в три дня, на четвёртую — перестаёт заходить. Классика: завышенные ожидания, быстрое выгорание.
Рабочий график для первых трёх месяцев при полной занятости:
- Будни: 30–45 минут. Одна комната TryHackMe или один тир Starting Point.
- Выходные: один блок 2–3 часа. Одна Easy-машина HTB или сложная комната THM.
- Раз в две недели: «день writeup'ов» — читаете 3–4 разбора чужих машин, не решая ничего сами. Расширяете кругозор без усталости.
Итого: 5–7 часов в неделю. Не 20, не 15. Этого достаточно для устойчивого прогресса без ненависти к терминалу.
Три правила против фрустрации
Правило одного шага. Если за сессию вы продвинулись хотя бы на один шаг — нашли новый порт, поняли структуру приложения, получили информативную ошибку — сессия успешна. Даже без флага.
Правило блокнота. Каждый тупик записывайте: «Что пробовал — почему не сработало — что попробую завтра». Через месяц эти записи превращаются в базу знаний. Через три — в аргумент на собеседовании.
Правило сообщества. Не решайте в изоляции. На HTB Discord, Reddit r/hackthebox, на форуме codeby.net — везде есть люди, которые застряли на том же месте. Вопрос формата «просканировал все порты, нашёл FTP на 21, anonymous не работает — что упускаю?» — это нормально. Как написал один из участников форума HTB: «В кибербезе нет новичков и про — все учатся».
Русскоязычные ресурсы
Обе платформы полностью на английском — дополнительный барьер, но не стена. Русскоязычные writeup'ы на codeby.net покрывают десятки популярных машин HTB и комнат THM. На YouTube есть каналы с разборами на русском. В Telegram работают чаты, где можно задать вопрос и получить подсказку без спойлера.
Через месяц ежедневной практики вы будете читать вывод nmap и описания уязвимостей без словаря. Техническая лексика повторяется — мозг адаптируется быстрее, чем кажется.
Я наблюдаю одну и ту же ошибку полтора года: люди выбирают платформу, как кроссовки — по бренду и отзывам. А потом удивляются, что «не зашло». TryHackMe и HackTheBox — не конкуренты, а последовательные этапы одного процесса. Начинать с HTB без базы — всё равно что прийти на спарринг, не научившись стоять в стойке. Оставаться на THM навсегда — бесконечно бить грушу, избегая ринга.
Путь, который сработал у меня и у десятков людей из моего сообщества: 2–3 месяца на TryHackMe до момента, когда вы можете внятно объяснить разницу между nmap -sV и nmap -sC, потом Starting Point HTB, потом Easy-машины. Без героизма, без авралов по 12 часов, без вины за непройденную комнату. Пентест — марафон, и на марафоне побеждает не тот, кто быстрее всех пробежал первый километр. Если хочется пройти базу системно, а не тыкаться в одиночку по разрозненным rooms — на codeby.school есть IB Basics, где всё собрано от нуля до первых задач с куратором в чате.
🚀 Хочешь закрепить на практике? Реши задачи по теме на HackerLab — категория «pentest-machines».
Самые популярные статьи:
Читайте также
9 мин.
2
Buffer Overflow с нуля: решаем первый pwn-таск
Разбор эксплуатации buffer overflow от checksec до рабочего скрипта на pwntools: offset через cyclic, GDB, stack alignment и обход защит в CTF pwn-задаче.
28 ОКТЯБРЬ, 2026
12 мин.
3
Command Injection в CTF: находим и эксплуатируем
Как находить command injection в CTF: таблица операторов, blind-техники, обход фильтров, чит-шит payload. Разбор реальных CVE с CVSS 8.8 и пошаговый workflow.
27 ОКТЯБРЬ, 2026
14 мин.
7
Nmap для начинающих: от скана до флага в CTF
Пошаговый workflow Nmap для CTF: типы сканов, чтение вывода, NSE-скрипты и 7 ошибок новичков. Реальные примеры, чек-лист и готовые команды.
27 ОКТЯБРЬ, 2026
0 комментариев
Пожалуйста, войдите, чтобы оставить комментарий.
Загрузка комментариев...