OSINT с нуля: email, ник и фото в CTF-тасках
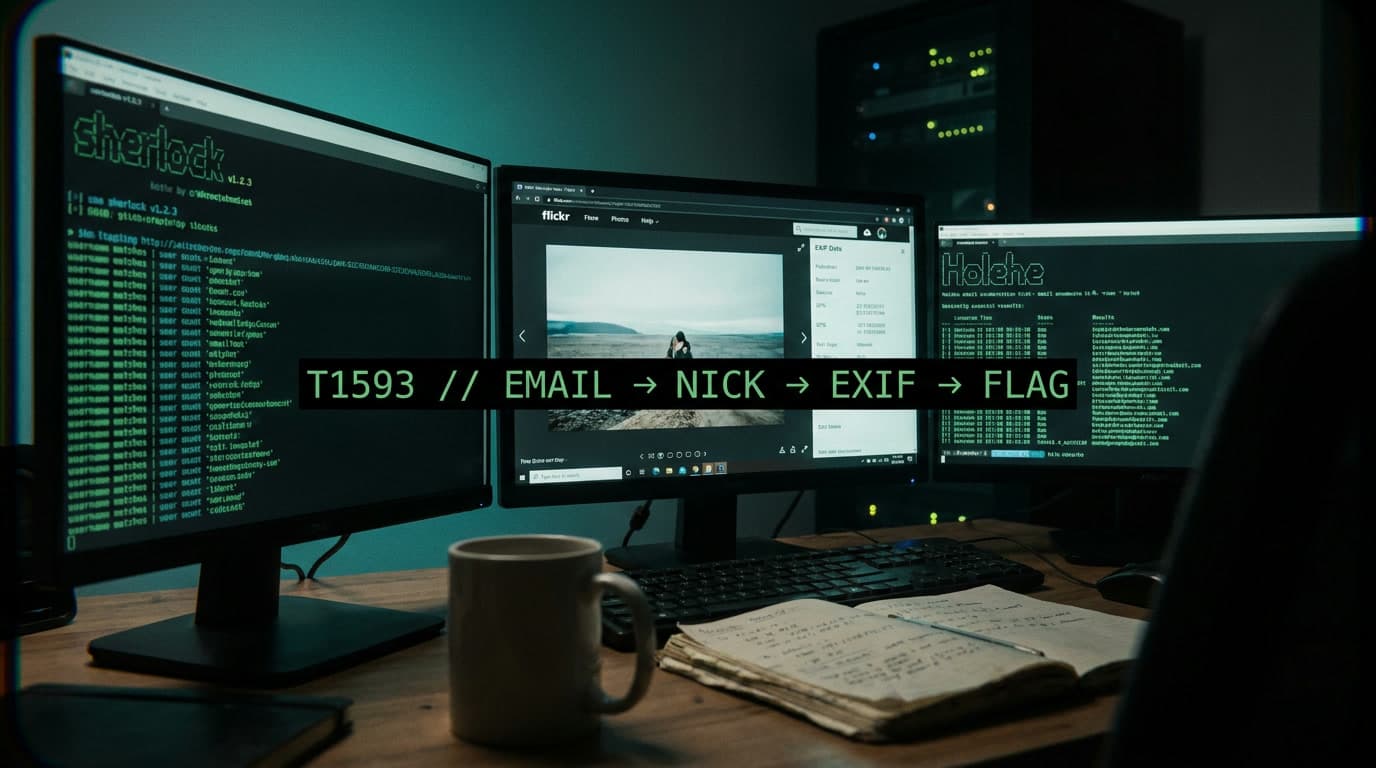
На CTF-турнире формата джеопарди мне дали email и одну фразу: «Найди город, где этот человек сделал последнее фото». Четыре часа, три тупиковые ветки и один забытый Flickr-аккаунт. Флаг оказался в EXIF-данных снимка, загруженного с профиля, привязанного к тому же нику, что и адрес почты. Вся цепочка — пять переходов: email → username → профиль → фотография → GPS-координаты в метаданных. Этот workflow покрывает большинство OSINT-тасков начального и среднего уровня. Разберём его от первого символа адреса до финального флага.
Зачем атакующим разведка по открытым источникам и при чём тут CTF
OSINT — разведка по открытым источникам (Open Source Intelligence): сбор информации из публичного доступа без взлома и контакта с целью. В MITRE ATT&CK всё, что мы будем делать, попадает в тактику Reconnaissance: Search Open Websites/Domains (T1593), включая подтехники Social Media (T1593.001) и Search Engines (T1593.002), Gather Victim Identity Information (T1589) с подтехникой Email Addresses (T1589.002), а также Search Open Technical Databases (T1596). Это первое, что делает реальный атакующий до любого эксплойта. Подробнее — в нашем статье о osint для специалиста по информационной безопасности.
Цифры подтверждают: по данным CrowdStrike Global Threat Report 2025, 75% вторжений начинаются с действительных учётных данных, а IBM X-Force Threat Intelligence Index 2025 фиксирует рост атак через valid credentials на 71% за год. Ежедневно в dark web всплывает более 6000 свежих пар «логин-пароль» (оценка IBM). Эти данные попадают к атакующим в том числе через OSINT — утечки, LinkedIn-профили, забытые аккаунты на мелких сервисах. Мотивация проста: зачем ломать периметр, если можно зайти с чужим паролем из утечки?
В CTF тот же принцип работает в миниатюре. Автор задания создаёт вымышленную личность, рассеивает цифровой след по нескольким платформам и ставит вопрос. Типичные задачи OSINT для CTF: узнать реальное имя по email, найти все аккаунты по одному нику, определить геолокацию по фото, восстановить удалённый контент через веб-архивы.
По классификации hackerdna.com, OSINT-челленджи делятся на три формата: CTF-style с полем ввода и скорбордом (вымышленный персонаж, один правильный ответ), открытые упражнения с write-up вместо ответа (ближе к реальному расследованию) и live-расследования (Trace Labs Search Party, где флаги — данные о реально пропавших людях, которые передаются в правоохранительные органы). Мы сосредоточимся на первых двух: именно они дают базу для OSINT с нуля.
Ключевое отличие CTF от реальной разведки: автор задания гарантированно оставил решаемую цепочку. В жизни след может оборваться. В CTF он всегда ведёт к флагу. Это делает CTF идеальной тренировочной средой для инструментов OSINT и OSINT-методологии.
Шаг 1 — email: как найти цифровой след по одному адресу
Первый артефакт, который чаще всего выдают в OSINT-тасках — email. Одна строка, но это точка входа в цифровой след целого человека.
Проверка регистраций через Holehe
Holehe — Python-утилита, которая проверяет, зарегистрирован ли email на конкретных сервисах: Twitter, Instagram, Spotify, GitHub, Pinterest и нескольких десятках других. Никакого взлома — она дёргает формы восстановления пароля и регистрации, парсит HTTP-ответы.
Запуск: holehe target@example.com. В выдаче — список сервисов с пометками «зарегистрирован», «не зарегистрирован», «rate-limited». Три нюанса из практики:
- Holehe ходит по публичным API, и многие сервисы прикрутили rate limiting. При серии запросов получаешь ложные отрицательные — сервис отвечает «нет», хотя аккаунт существует. Выход — повторный прогон через час или ручная проверка «подозрительных» сервисов.
- Часть модулей проверки сломана: сервисы меняют формы входа, Holehe не всегда успевает обновиться. Перед CTF обновите инструмент (
pip install --upgrade holehe) и проверьте текущий список модулей. - Положительный результат — точка для пивота: email зарегистрирован на GitHub — переходим на GitHub — смотрим username — переходим к шагу 2. Вот этот момент, когда один артефакт превращается в зацепку для следующего — суть всего процесса.
Утечки данных: HIBP и h8mail
Have I Been Pwned (haveibeenpwned.com) — сервис Троя Ханта для проверки email на участие в известных утечках. Проверка бесплатна для одного адреса через веб-интерфейс.
Масштаб проблемы хорошо иллюстрируют цифры из самой базы HIBP: утечка LinkedIn 2012 года — 164 611 595 записей (email-адреса и пароли), российский стриминг START — 7 455 386 записей, дамп Yandex 2014 года — 1 186 564 аккаунта. Утечка файлообменника Ge.tt (2 481 121 запись) содержала даже ссылки на профили в социальных сетях — готовый мостик для дальнейшего поиска по нику в интернете. Когда email попадает в утечку, рядом часто валяются пароли, IP-адреса, иногда — реальные имена и геолокации.
h8mail — CLI-инструмент, который агрегирует данные из нескольких API утечек. Запуск: h8mail -t target@example.com. С бесплатными API результаты скромные, но для CTF обычно хватает за глаза. h8mail покажет, в каких утечках засветился адрес и какие сопутствующие данные доступны.
Что ищем в CTF-контексте: пароль из утечки может оказаться частью флага, содержать ник (люди часто делают пароли типа coolguy1992!) или указывать на сервис, где есть дополнительный профиль. Даже формат пароля — зацепка: кириллица в пароле = пользователь скорее всего русскоязычный.
Юридический момент: в CTF все данные синтетические — автор задания создал их специально. В реальном мире обработка чужих персональных данных регулируется ФЗ-152 «О персональных данных», в частности ст. 7 о конфиденциальности ПДн. Работа с данными утечек за пределами учебных задач — юридически серая зона, и для реальных расследований нужно понимать границы закона.
Шаг 2 — деанонимизация по нику: от одного username к цепочке профилей
На первом шаге мы раскопали username — на GitHub, в HIBP или в локальной части email (до символа @). Дальше — поиск по нику в интернете: проверка, где ещё используется тот же username.
Это классический username enumeration — техника, которая в MITRE ATT&CK попадает под Gather Victim Identity Information (T1589) и Search Open Websites/Domains (T1593, включая подтехнику Social Media — T1593.001). Люди переиспользуют ники. Это главная причина, по которой этот вектор сбора информации из открытых источников работает так хорошо.
Sherlock, Maigret и WhatsMyName — не одно и то же
Три основных инструмента для поиска по нику — и у каждого свои сильные стороны и ограничения.
| Инструмент | Охват | Сильная сторона | Когда НЕ подходит |
|---|---|---|---|
| Sherlock | Средний | Скорость, активное сообщество, быстрый старт | Много ложных срабатываний на редких сайтах |
| Maigret | Максимальный | Парсинг профилей: извлекает имя, аватар, дату регистрации | Медленный на полном скане, иногда ходит по устаревшим URL |
| WhatsMyName | Средний | Высокая точность, курируемый вручную список | Нет встроенного CLI по умолчанию, нужна обёртка |
Запуск Sherlock: sherlock targetusername. Результат — список URL профилей. Запуск Maigret: maigret targetusername. Maigret копает глубже: не просто проверяет наличие страницы, а парсит содержимое и пытается вытянуть дополнительные данные.
В CTF обычно хватает Sherlock для быстрого скана и Maigret для глубокой проверки. WhatsMyName полезен как контрольный инструмент — его база курируется вручную, false positives минимальны. По данным OSINT Dojo, все три утилиты входят в рекомендуемый набор для работы с юзернеймами, наряду с Wayback Machine и Archive.is для удалённых страниц.
Когда инструменты врут: ложные совпадения
Ложные срабатывания — основная боль username enumeration. Sherlock проверяет, возвращает ли URL с ником HTTP 200. Проблема: многие сайты отдают 200 для любого URL и показывают заглушку «такого пользователя нет» в теле страницы. Sherlock это видит как «найден».
Однажды Sherlock радостно выдал 23 результата для ника, который я исследовал. Реальных профилей целевого человека оказалось два. Остальные — однофамильцы, заглушки и один кулинарный блог.
Фильтр, который экономит часы:
- После скана открой каждый «найденный» профиль руками. Автоматизация на этом этапе — ловушка. Десять минут ручной проверки сейчас сэкономят два часа блужданий потом.
- Сравни аватары: если на трёх площадках одна и та же картинка — почти точно один человек. Стоковый или отсутствующий аватар — повод сомневаться.
- Сравни даты регистрации и активности: профиль на DeviantArt с одним постом за 2014 год и профиль на GitHub с коммитами 2024 — может быть один человек (забросил), а может быть совпадение. Контекст решает.
- Перекрёстная проверка: если ник найден на GitHub и Steam — проверь, ссылается ли один профиль на другой. Прямая ссылка = подтверждение.
В CTF-тасках авторы обычно оставляют один-два «правильных» профиля среди кучи шума. Навык отсеивания ложных совпадений — то, что отличает 10 минут на задаче от двух часов.
Шаг 3 — фото: метаданные и обратный поиск изображений
Нашли профиль (или несколько), на нём — фотографии. Или фото дали как исходный артефакт в таске. Два параллельных вектора: метаданные и reverse image search.
EXIF — первый ход
Прежде чем загружать фото в поисковик — проверь метаданные. ExifTool извлекает EXIF, IPTC, XMP и другие блоки метаданных из изображений:
exiftool photo.jpg
Что ищем:
- GPS Latitude / GPS Longitude — прямой ответ на вопрос «где снято». В CTF-тасках начального уровня авторы часто оставляют GPS в EXIF намеренно.
- Camera Model — модель камеры может быть частью флага или подсказкой. Камера смартфона Xiaomi = вероятно, пользователь из СНГ. iPhone 15 Pro = определённый временной диапазон.
- Software — чем обработано фото. Photoshop = возможно, данные модифицированы. Lightroom = скорее всего, фотограф серьёзный, стоит искать портфолио.
- Date/Time Original — когда сделан снимок. Иногда ответ на вопрос CTF-таска — именно дата.
- Author, Copyright — иногда содержат реальное имя или ник.
Альтернативный подход — strings photo.jpg, которая покажет все текстовые фрагменты в бинарных данных файла. Иногда флаг в CTF буквально зашит в данные изображения как текстовая строка — на грани OSINT и стеганографии.
Критический нюанс: большинство социальных сетей (Instagram, Twitter/X, Facebook, VK) стрипают EXIF при загрузке. Скачал фото из соцсети — метаданных не будет. Но если изображение залито на файлообменник, блог на WordPress или Flickr — EXIF часто сохраняется. Именно поэтому в CTF-тасках фото часто лежат на отдельных URL, а не внутри профиля соцсети.
Reverse image search: почему одного поисковика мало
Обратный поиск изображений — загрузка фото в поисковик, чтобы найти где оно ещё встречается и что на нём изображено. Три основных движка, и каждый индексирует разные наборы данных:
- Google Lens / Google Images — самая большая база, хорошо распознаёт объекты и текст на фото. Часто ведёт к Pinterest, блогам, новостным сайтам. Первый выбор для глобального поиска.
- Yandex Images (yandex.ru/images) — сильнее всего в поиске лиц и фотографий из русскоязычного сегмента. Если объект расследования из СНГ или на фото есть кириллица, Yandex найдёт то, что Google пропустит. Для OSINT-задач с российским контекстом — первый выбор.
- TinEye (tineye.com) — ищет точные и модифицированные копии изображения. Полезен для определения первоисточника: кто загрузил фото первым и когда. Показывает хронологию появления картинки в сети.
На одном CTF-таске Google не нашёл ничего по фото фасада здания. Yandex определил улицу по характерной табличке с кириллицей. TinEye показал, что то же фото загружалось на форум путешественников с подписью, содержащей название города. Три движка — три разных результата. Пользоваться одним = терять данные.
Алгоритм для поиска информации по фото в CTF: 1. ExifTool — метаданные (GPS, камера, дата) 2. TinEye — первоисточник и хронология 3. Google Lens — объекты, текст, контекст 4. Yandex Images — лица, кириллица, СНГ-контент
Шаг 4 — геолокация: читаем фото как карту
GPS-координат в метаданных нет? Не тупик, а переход к визуальному анализу. Геолокация по фото — навык, который прокачивается исключительно практикой. (Кто играл в GeoGuessr — знает, о чём речь.)
Что анализировать на фотографии:
- Текст на вывесках, номерных знаках, дорожных знаках — язык и формат сужают регион мгновенно. Формат номерных знаков определяет страну. Вывеска на арабском + латинице = Северная Африка или Ближний Восток. Кириллица + синяя полоса на знаке = Россия.
- Архитектура — советская панельная застройка, европейские фахверки, американские strip malls. Каждый стиль привязан к региону и эпохе.
- Ландшафт и растительность — пальмы, берёзы, кактусы, горы на горизонте. Комбинация «берёзы + панельные дома» сужает поиск до СНГ.
- Дорожная разметка и инфраструктура — правостороннее/левостороннее движение, тип столбов, покрытие дороги, цвет такси.
- Тени — направление и длина теней указывают на широту и время суток. SunCalc помогает вычислить точные параметры по дате и времени из EXIF.
Для верификации координат — Google Earth и Google Street View. Когда визуальный анализ сузил регион до города, Street View позволяет «пройти» по улице и найти точное совпадение ракурса. Иногда финальный пивот — номер маршрута автобуса на заднем плане, который через Google Maps привязывается к конкретному перекрёстку.
По данным hackerdna.com, пять техник решают большинство OSINT-тасков начального уровня: чтение метаданных, обратный поиск на нескольких движках, пивот по юзернеймам, веб-архивы и визуальная геолокация. Мы прошли все пять — теперь вопрос, где их отрабатывать.
Где тренировать OSINT для CTF
Площадки, отсортированные от направленных упражнений к открытым расследованиям. Порядок принципиален: live-расследование без базы — это четыре часа скроллинга без единого флага и стойкое нежелание возвращаться к теме.
| Площадка | Формат | Сложность | Особенность |
|---|---|---|---|
| TryHackMe OhSINT | CTF с флагами, одна картинка — все ответы | Начальная | Идеальный первый таск, ~60 минут |
| TryHackMe Sakura | CTF с флагами, длинное расследование | Начальная-средняя | Следующий шаг после OhSINT |
| OSINT Dojo | Роадмап с бейджами, курируемые ресурсы | Начальная | Бесплатно, структурированный путь |
| Gralhix Exercises | 32 упражнения без поля ввода, с write-up | Средняя | Нет зелёной галочки — как в реальной работе |
| Sourcing.Games | 43 пазла из мира рекрутинга | Средняя-сложная | URL-манипуляции, шифры, нестандартные задачи |
| OSINT Industries CTF | Еженедельные челленджи на CTFd | Разная | Новый таск каждую неделю, есть лидерборд |
| Trace Labs Search Party | Поиск данных о реально пропавших людях | Продвинутая | Результаты передаются в правоохранительные органы |
Рекомендация по порядку для OSINT для начинающих: OhSINT → Sakura → 3-4 упражнения Gralhix → OSINT Industries CTF (еженедельно) → Trace Labs (когда базовые навыки уверенные).
Gralhix заслуживает отдельного комментария: 32 упражнения с отдельным рейтингом сложности для новичков и экспертов, и принципиально нет формы ввода ответа — «как в реальном мире», объясняет автор проекта Sofia Santos. Чтобы избежать спойлеров, автор рекомендует начинать с новых упражнений в конце списка — они сложнее, но по ним меньше write-up'ов в открытом доступе.
OSINT Industries CTF ценен ритмом: новый таск каждую неделю вырабатывает привычку лучше, чем одна марафонская сессия в год. Sourcing.Games (43 пазла, изначально созданных для рекрутеров Яном Тегзе для хакатонов SourceCon) добавляют нестандартные сценарии: манипуляции с URL, чтение исходного кода страниц, шифры. Часть старых уровней ломается, когда сторонний сайт меняется — и это само по себе урок о хрупкости онлайн-доказательств.
Типичные тупики и как из них выбираться
Грабли, на которые я наступал — чтобы вы потратили на них минуты, а не часы.
«Инструмент ничего не нашёл — данных нет». Нет. Инструмент не нашёл — значит, именно этот инструмент не нашёл. Sherlock не обнаружил ник — запусти Maigret. Google Images не нашёл фото — загрузи в Yandex. h8mail не показал утечки — проверь HIBP вручную. Один инструмент — не приговор.
«20 найденных профилей, все кажутся релевантными». Слишком много результатов — такая же проблема, как ноль. Фильтруй: аватар, дата регистрации, содержимое профиля, перекрёстные ссылки. В CTF обычно «правильных» профилей 2-3, остальное — шум.
«Фото без метаданных, reverse search ничего не даёт». Переключайся на визуальный анализ. Текст на вывесках, марка автомобиля, тип розеток на стене, формат номерного знака. Иногда ответ — в пикселях, а не в базах данных.
«Нашёл всё, но не понимаю что является флагом». Перечитай условие задачи буквально. Спрашивают «город» — отвечай город, а не GPS-координаты. Просят «полное имя» — формат может быть «Имя Фамилия», а не ник. Формат ответа решает чаще, чем хочется признавать.
«Все ссылки ведут на удалённые страницы». Wayback Machine (web.archive.org) и Archive.is — машина времени для веба. Вставь URL удалённой страницы и получи её копию на конкретную дату. В CTF это один из самых частых приёмов: автор создаёт страницу, потом удаляет, а флаг — в кэше архива. По данным OSINT Dojo, Wayback Machine и Archive.is входят в обязательный набор инструментов OSINT-расследователя наряду с Sherlock и ExifTool.
Общее правило: уткнулся в стену — смени вектор. Расследование не линейно. Цепочка email → ник → фото — каркас, но реальный путь может идти через GitHub-коммит → Wayback Machine → старый блог → фото → EXIF → координаты. Гибкость важнее количества инструментов в арсенале.
Большинство гайдов по OSINT для начинающих — каталог инструментов: «вот Sherlock, вот Maltego, вот ещё 47 утилит, установите всё». Человек ставит пакет, запускает, получает 300 строк вывода и не понимает что делать дальше. Проблема не в инструментах — их слишком много, новые появляются каждый месяц. Проблема в том, что никто не учит видеть пивот: момент, когда один артефакт превращается в зацепку для следующего. Email содержит username — пивот. Username ведёт к профилю с аватаром — ещё один. Аватар через Yandex Images находится на другом сайте с геотегом — третий. Суть OSINT — в этих переходах, а не в выборе CLI-утилиты.
На CTF я раз за разом наблюдаю одну картину: новичок с полным набором инструментов проигрывает человеку с браузером и головой, потому что второй умеет думать о связях, а первый — только запускать скрипты. Инструменты автоматизируют рутину, но рутину нужно сначала понять руками. Первые 5-10 тасков решайте максимально вручную: руками парсить EXIF, руками проверять каждый URL из Sherlock, руками листать результаты Yandex Images. Это медленно и раздражает — и именно так прокачивается навык видеть пивоты, который потом экономит часы на серьёзных задачах. OSINT-цепочка, которую мы разобрали — первый этап любого пентеста. Если хочешь пройти дальше, от разведки до эксплуатации — на WAPT эту цепочку проходят в течение двух модулей с лабами.
🚀 Хочешь закрепить на практике? Реши задачи по теме на HackerLab — категория «pentest-machines».
Самые популярные статьи:
Читайте также
15 мин.
3
Десериализация в CTF: PHP и Python эксплойты
Разбираем эксплуатацию PHP unserialize и Python pickle в CTF: magic methods, POP chain, phpggc, __reduce__. Пошаговый алгоритм от сигнатуры до RCE.
22 НОЯБРЬ, 2026
15 мин.
5
Race condition в CTF: поиск и эксплуатация TOCTOU
Как эксплуатировать race condition в CTF: single-packet attack, Turbo Intruder, Python asyncio. TOCTOU паттерны, limit overrun и 3 реальных CVE с разбором.
21 НОЯБРЬ, 2026
12 мин.
4
Форензика памяти с Volatility: разбор дампа в CTF
Пошаговый разбор дампа памяти с Volatility 2 и 3: workflow, ключевые плагины, извлечение артефактов и типичные ошибки новичков в CTF-задачах.
21 НОЯБРЬ, 2026
0 комментариев
Пожалуйста, войдите, чтобы оставить комментарий.
Загрузка комментариев...