Блог
13 мин.
0
Уязвимости JWT токенов в CTF: от alg none до RCE
Пошаговые PoC для 7 атак на JWT: alg none, brute force, algorithm confusion, kid injection. Команды jwt_tool и hashcat для решения CTF-задач.
16 СЕНТЯБРЬ, 2026
15 мин.
0
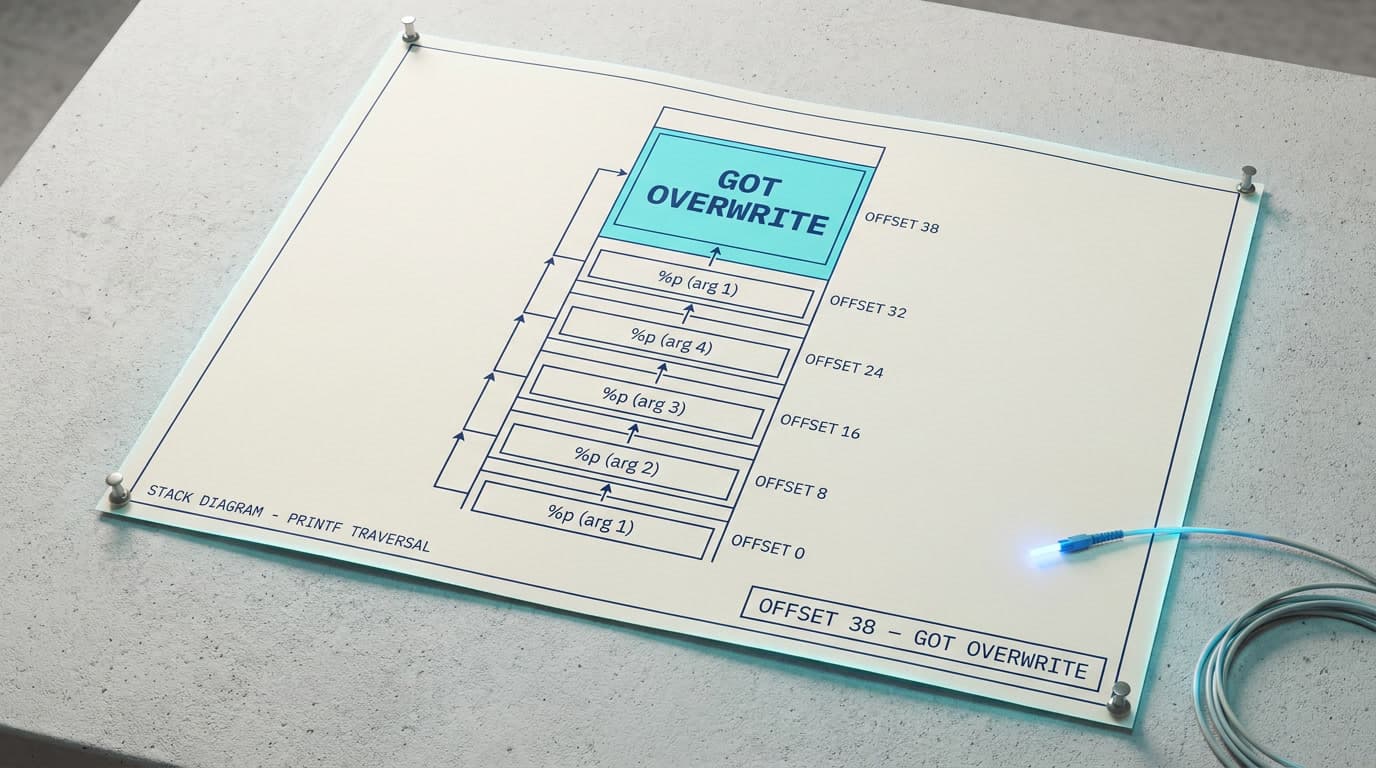
Format string уязвимость: от %p до shell
Разбор format string в CTF: поиск offset, утечка libc через %p, побайтовая запись через %hhn, GOT overwrite с pwntools — полная цепочка эксплуатации
15 СЕНТЯБРЬ, 2026
11 мин.
0
Command Injection в CTF: поиск и эксплуатация
Пошаговый разбор OS command injection в CTF-задачах: от обнаружения уязвимости до reverse shell. Обход фильтров, blind injection, ANSI-C нотация, payload'ы.
15 СЕНТЯБРЬ, 2026
9 мин.
0
Стеганография для начинающих: чек-лист CTF
Пошаговый чек-лист разбора стего-тасков на CTF: от file и strings до LSB-анализа. Команды binwalk, steghide, zsteg, exiftool с реальными примерами.
14 СЕНТЯБРЬ, 2026
13 мин.
0
SSRF уязвимость в CTF: обход фильтров на практике
Обход blacklist и whitelist фильтров SSRF, gopher-протокол до RCE, кража облачных токенов и blind SSRF — с конкретными пейлоадами для CTF-задач
14 СЕНТЯБРЬ, 2026
13 мин.
0
Burp Suite для начинающих: настройка и перехват
Пошаговая настройка Burp Suite Community: прокси, сертификат, FoxyProxy. Перехват и модификация HTTP на реальной CTF-задаче с разбором каждого шага.
13 СЕНТЯБРЬ, 2026